La consola todavía no tiene una pantalla para crear las fuentes de logs y los feeds: el equipo de SecureAI lo hace con usted y le entrega los identificadores y los tokens.
Cómo funciona
- El firewall manda a SecureAI sus logs de URL Filtering y de Traffic, por syslog a través del colector de SecureAI o directo por HTTP log forwarding.
- SecureAI lee de cada log el equipo de origen, el usuario (si el firewall lo conoce), el destino, la decisión y la
clasificación de Palo Alto: el App-ID y la categoría de PAN-DB. Los App-IDs con la etiqueta Generative AI
(
openai-chatgpt,claude-base,google-gemini,github-copiloty unos 500 más) y las categoríasartificial-intelligenceyAI-*cuentan como IA. - Usted ve el resultado en Inventario > Fuentes de red.
- Cuando usted prohíbe un proveedor o bloquea dominios, SecureAI los agrega a las EDL. El firewall las descarga cada cinco minutos y bloquea con un perfil de URL Filtering, una regla de seguridad y la política DNS de un perfil Anti-Spyware.
Qué ve SecureAI y qué no
- Sin descifrado TLS, el firewall ve el dominio y no el contenido. Lee el SNI de la conexión HTTPS y la consulta DNS. SecureAI sabe que alguien usó ChatGPT, desde qué equipo y cuántas veces; no qué escribió.
- El log de URL Filtering trae el dominio (
chatgpt.com/). El log de Traffic trae la IP de destino y el App-ID: cuando es lo único que llega, SecureAI muestra la IP y nombra el proveedor por el App-ID. - El usuario aparece si el firewall tiene User-ID (agente, Cloud Identity Engine o la API de User-ID) y la zona de
origen tiene Enable User Identification. SecureAI lo muestra sin el dominio (
ACME\ana.perezaparece comoana.perez) y no toma las cuentas de máquina como personas. Sin User-ID, SecureAI agrupa por la IP del equipo.
Qué licencia pide cada pieza
Según la documentación de Palo Alto. En el laboratorio de SecureAI usamos VM-Series con la licencia Bundle2, que incluye todas las suscripciones: no pudimos probar qué pasa sin cada una.
Con solo el contrato de soporte, SecureAI ve la IA por el App-ID del log de Traffic. Para bloquear con las EDL de
SecureAI necesita Advanced URL Filtering o Threat Prevention.
Lo que necesita
- PAN-OS 11.1 o posterior, y un administrador con permiso de escritura en Device, Objects y Policies.
- Que el firewall salga por HTTPS a su tenant (
https://<tenant>.hiperai.com) desde su interfaz de administración, o desde la que fije en Device > Setup > Services > Service Route Configuration. - Para syslog, una máquina Linux con Docker en la red del firewall, donde corre el colector de SecureAI. Con HTTP log forwarding no hace falta.
- Del equipo de SecureAI: el id y el token de la fuente de logs, y el id y el token de los dos feeds (
panos-urlypanos-domain). Guarde los tokens en su gestor de secretos.
1. Mandar los logs a SecureAI
Elija una de las dos vías.Opción A: HTTP log forwarding, sin colector
Device > Server Profiles > HTTP > Add. En Servers:
En Payload Format, configure un formato para Traffic y otro para URL, cada uno con:
Payload de Traffic:
,"url":"$misc" antes de la llave final.
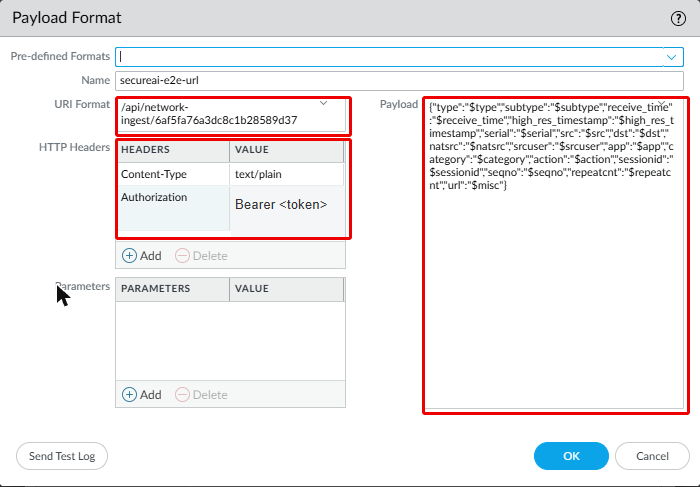
text/plain y no application/json: PAN-OS no escapa los valores
que reemplaza (un usuario ACME\ana llega con la barra sin escapar, y $misc llega con comillas propias), y
SecureAI corrige cada línea al leerla.
PAN-OS valida el certificado del servidor contra sus CA raíz de confianza (Device > Certificate Management >
Certificates > Default Trusted Certificate Authorities). El certificado de su tenant es de una CA pública.
Opción B: syslog al colector
-
Instale el colector de SecureAI: en la consola, Integraciones > Red / SWG > Palo Alto Networks > Conectar
descarga el
.zipcon el id y el token de la fuente. Descomprímalo en un equipo Linux con Docker y corradocker compose up -d. -
Device > Server Profiles > Syslog > Add: la IP del colector, UDP o TCP 514, formato BSD. Con el formato por
defecto (CSV) no hay nada más que configurar. Si su SIEM ya espera CEF o LEEF, cargue en Custom Log Format,
para Traffic y URL:
CEF (Traffic; para URL, agregue
request=$miscal final):LEEF (Traffic; para URL, agregue|Miscellaneous=$miscal final):
Log Forwarding
Objects > Log Forwarding > Add, con dos entradas: Log Typetraffic y url, filtro All Logs, y el
server profile de la opción A o B. Con HTTP log forwarding puede filtrar en el firewall, por ejemplo
(category eq artificial-intelligence) en la entrada url.
En cada regla de seguridad que lleva tráfico a internet (Policies > Security), en Actions, elija el perfil en
Log Forwarding y marque Log at Session End.
2. Registrar la IA en el log de URL Filtering
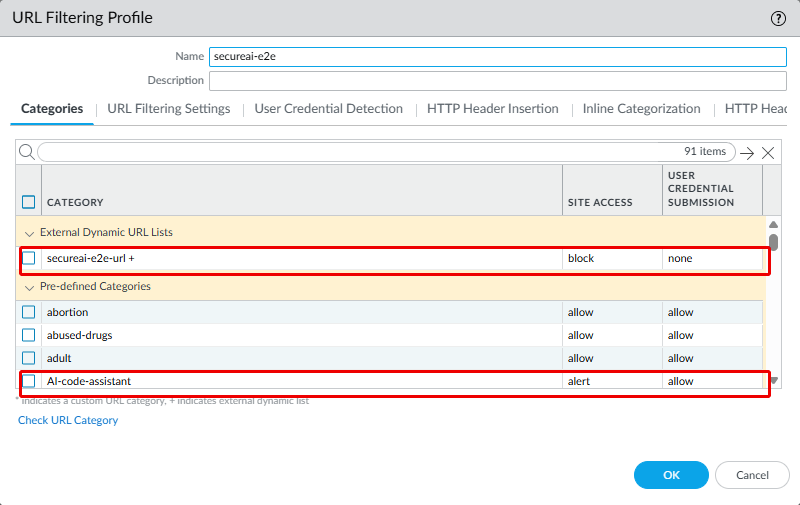
Objects > Security Profiles > URL Filtering: en su perfil, ponga en Alert la categoríaartificial-intelligence, las AI-* (AI-conversational-assistant, AI-code-assistant y las demás) y
computer-and-internet-info. Las categorías en Allow no generan log. Asigne el perfil a las reglas de salida a
internet.
computer-and-internet-info hace falta por las APIs: PAN-DB clasifica ahí la mayoría de los endpoints de inferencia,
como api.anthropic.com, generativelanguage.googleapis.com (Gemini) y Azure OpenAI. Sin Alert en esa categoría, el
uso de un modelo desde un script o una herramienta de desarrollo no deja log. El colector reenvía solo los dominios
de IA: el resto de esos logs no sale de su red.
3. Bloquear con las EDL de SecureAI
Las dos EDL
Objects > External Dynamic Lists > Add: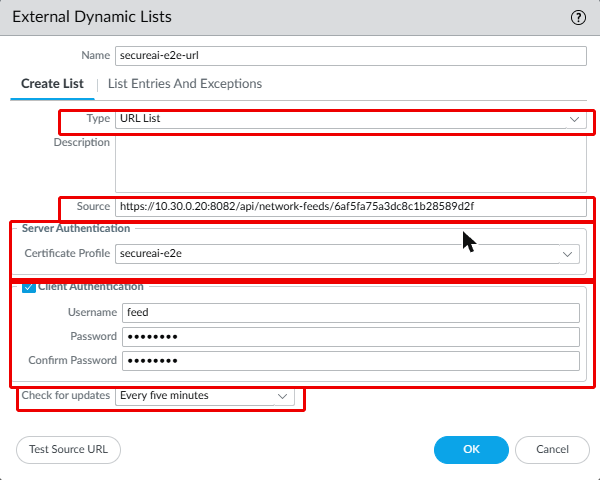
secureai: GTS Root R1, GTS Root R4, ISRG Root X1 e ISRG Root
X2. Con una sola raíz, el día que cambie la CA las EDL dejan de actualizarse y el firewall se queda con la lista
vieja. Si SecureAI corre en su propio dominio, use la CA raíz de ese certificado.
PAN-OS descarga las EDL desde la interfaz de gestión. Para Acciones → IP permitida, use la IP pública con la que
sale esa interfaz, que puede no ser la de las interfaces de datos. Acepta IPv4 e IPv6; si deja el campo vacío, la
descarga cualquiera que tenga el token. Tokens nuevos no cambia la IP permitida.
List Entries And Exceptions muestra lo que descargó el firewall. SecureAI escribe cada dominio dos veces en la
EDL de URL (chatgpt.com/ y *.chatgpt.com/) y una vez en la de dominio (chatgpt.com; la opción de subdominios
cubre el resto). Mientras no haya nada prohibido, las listas están vacías.
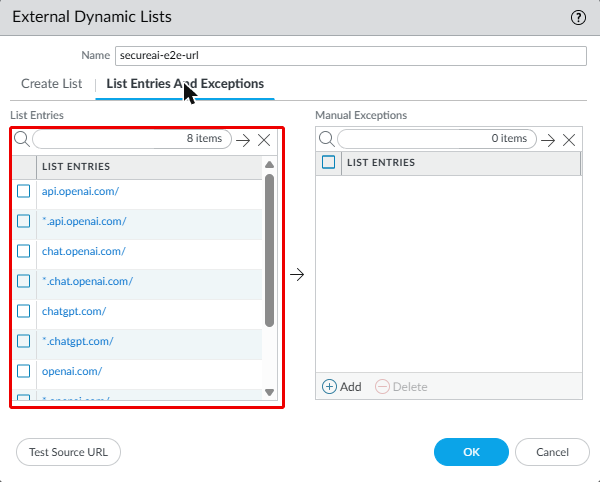
Dónde se usan
- Perfil de URL Filtering: en el perfil del paso 2, la EDL de URL aparece entre las categorías. Póngala en Block.
-
Regla de seguridad: una regla arriba de las de salida a internet, con la EDL de URL en Service/URL
Category y acción Reset both o Deny. Bloquea aunque la regla de abajo no tenga perfil de URL Filtering.
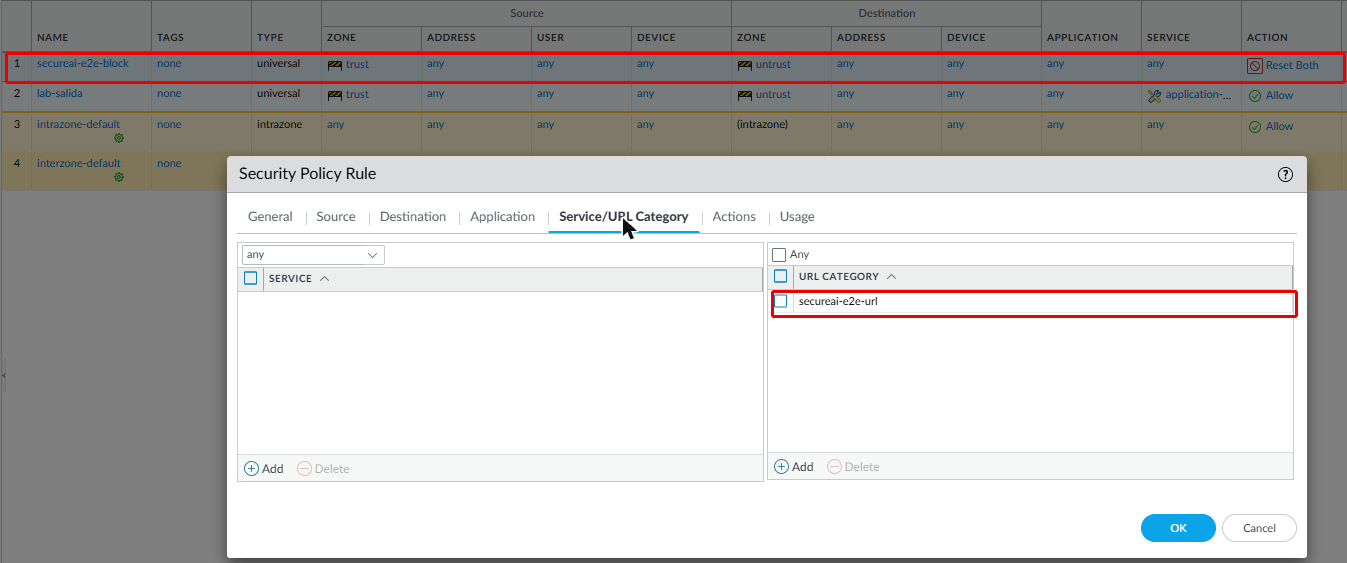
- Anti-Spyware: en Objects > Security Profiles > Anti-Spyware > DNS Policies, agregue la EDL de dominio con acción Sinkhole. Asigne el perfil a las reglas por las que pasa el DNS de los equipos.
4. Comprobar
-
Desde un equipo detrás del firewall, abra chatgpt.com. En uno o dos minutos el equipo aparece en Inventario >
Fuentes de red de SecureAI.
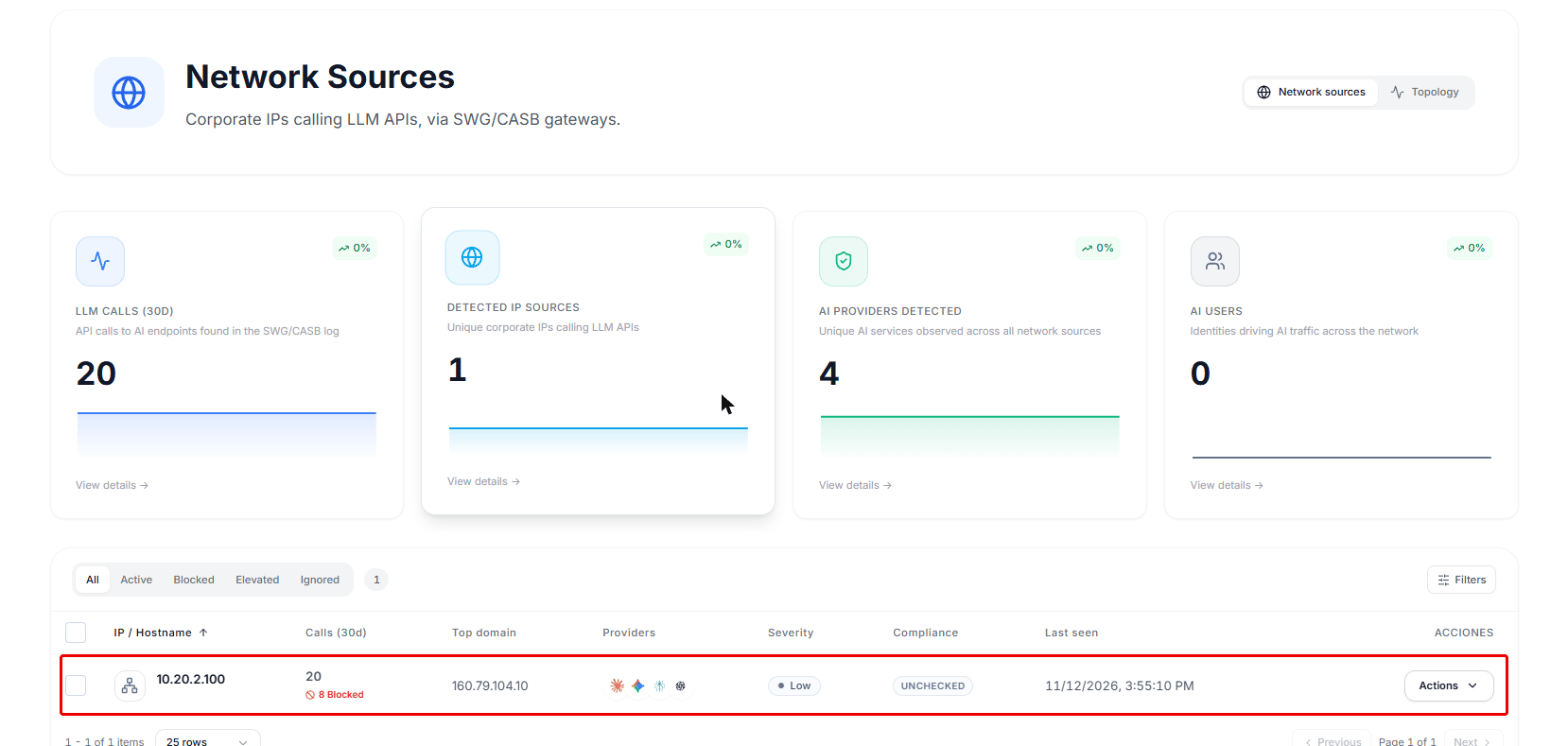
paloalto-panos.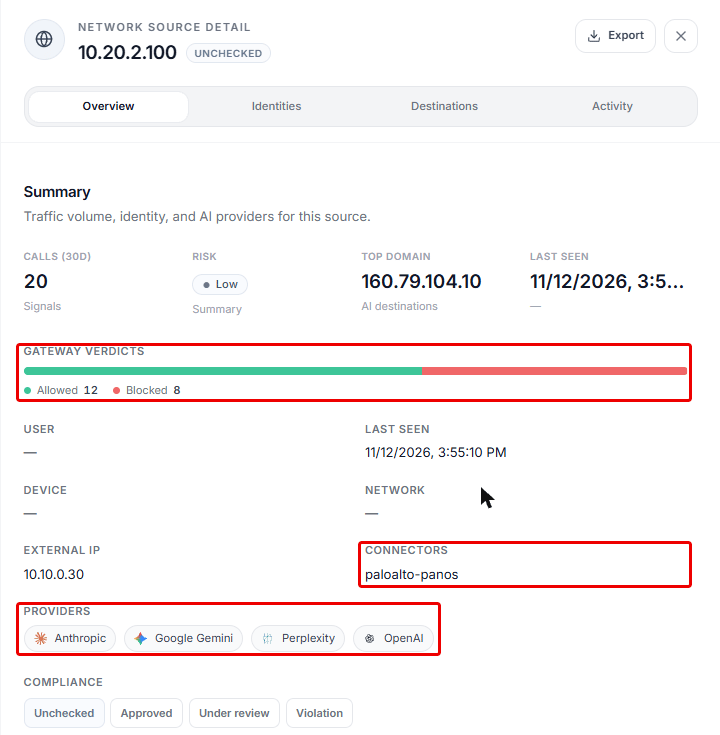
-
En la fila del equipo, Actions > Bloquear: marque los dominios, la duración y el motivo. Aplicado vía tiene
que decir Feed de bloqueo para firewalls.
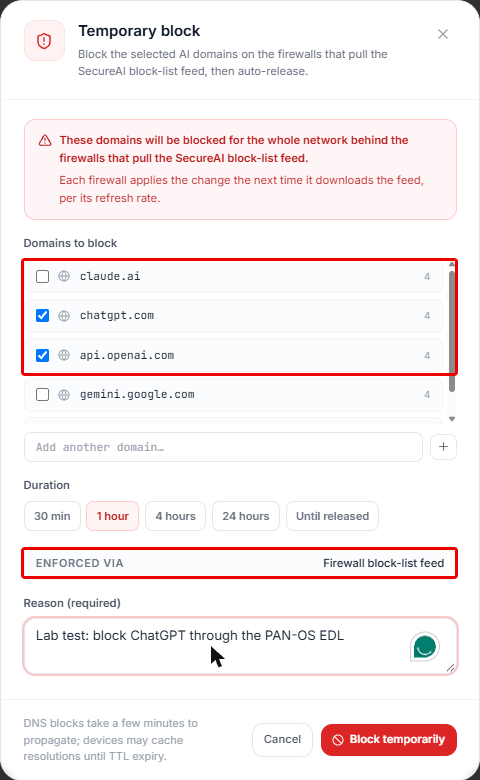
-
Para no esperar el refresco, en el firewall:
- El equipo ya no abre chatgpt.com, y el bloqueo vuelve a SecureAI como una llamada bloqueada.
- Liberar en la misma fila saca los dominios de la lista, y el firewall los deja pasar en su refresco siguiente.
Bloqueo automático
En Respuesta y auto-bloqueo, arriba de la lista de Fuentes de red, prenda Auto-bloquear fuentes que superen el umbral y elija el umbral de llamadas (por día o por 7 días), cuánto dura el bloqueo y cuántos bloqueos automáticos puede haber a la vez. Cuando un equipo pasa el umbral, SecureAI bloquea los dominios de IA que más usa y los libera al vencer, sin que nadie toque la consola.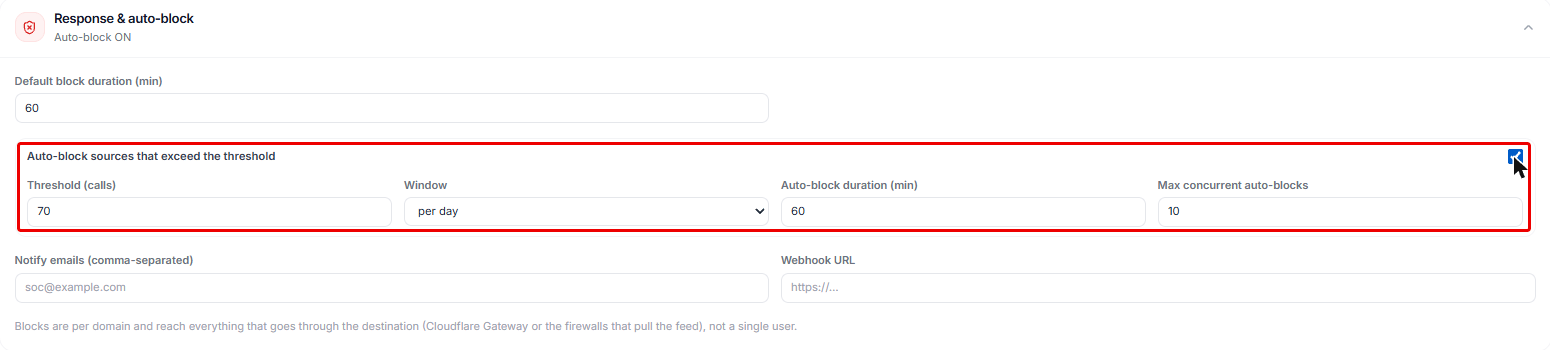
Cuando el feed falla
En las pruebas de laboratorio, con el feed deshabilitado, con un error del servidor de SecureAI y con un token equivocado, el firewall conservó la última lista que descargó y siguió bloqueando. SecureAI nunca responde una lista vacía por un error. Con el token equivocado, la documentación de Palo Alto dice que el firewall deja de aplicar la EDL; en nuestras pruebas no pasó durante el minuto que lo medimos. Si rota el token de un feed, actualice la EDL en el mismo cambio. Después de Tokens nuevos, el panel avisa en cada EDL y en la fuente de logs hasta que el firewall y el colector usen los tokens nuevos. Cuando no queda nada bloqueado, la EDL trae una sola entrada,secureai-empty.invalid. PAN-OS no acepta una EDL
vacía (se queda con la anterior y no desbloquearía), y .invalid es un dominio reservado que no coincide con ningún
sitio real.
Deshabilitar o borrar un feed no desbloquea nada, y Desconectar tampoco: el firewall sigue bloqueando con la
última lista que descargó. Para desbloquear, libere el bloqueo en SecureAI antes de desconectar, o saque las EDL de la
política.
Panorama
La integración corre en cada firewall, así que con Panorama es la misma: las EDL, el perfil de URL Filtering, el log forwarding profile y la regla de bloqueo se cargan en un device group (y el server profile en un template) y Panorama los empuja a los firewalls. Los logs pueden salir de cada firewall o reenviarse desde Panorama a un server profile de syslog.Límites
- El bloqueo alcanza a toda la red detrás del firewall: las EDL son listas de dominios, no de usuarios.
- Los contadores son aproximados. SecureAI cuenta una vez cada sesión por firewall en cada tipo de log, con memoria de 10 minutos.
- Las IP no se bloquean. Las EDL de SecureAI son listas de dominios. Una IP que llegó por el log de Traffic aparece en la consola pero no entra a la lista.
- Tope de entradas por modelo: de 50.000 URLs en VM-50 y PA-220 a 250.000 en PA-5200 y PA-5400 (External Dynamic List). La lista de SecureAI tiene decenas o cientos de entradas.
- Prisma Access: SecureAI tiene además un conector para Prisma Access que lee Strata Logging. Todavía no se validó contra una cuenta real.