La lectura por Logpush requiere Cloudflare Zero Trust Enterprise y está en beta: todavía no se validó contra una
cuenta real.
Qué ve SecureAI según su plan de Cloudflare
Tres puntos de esta tabla cambian lo que ve en la consola:
- DNS no trae usuario. La API de analíticas de Cloudflare entrega el dominio consultado, la ubicación DNS y
la categoría, sin IP de origen ni usuario. SecureAI muestra cada ubicación como una fuente
(
cf-location:<nombre>). Para saber quién hizo la consulta, el tráfico tiene que pasar por WARP. - HTTP con usuario solo vía WARP. El cliente WARP identifica a la persona, y Gateway registra su email y su
dispositivo. Sin inspección TLS, Gateway no ve el pedido HTTPS: lo registra como sesión de red con el SNI, y
SecureAI lo lee de ahí. Un equipo enrolado con un service token, sin persona, aparece como
non_identity@<su-equipo>: SecureAI lo muestra con su dispositivo y sin usuario. - Proxy endpoints por IP solo en Enterprise. En Free y Standard, el proxy endpoint pide que cada navegador inicie sesión y tenga instalado el certificado de Cloudflare.
Qué lee y qué no
- SecureAI lee el dominio (DNS), el host (HTTP) y el SNI (red). No pide URLs, rutas ni contenido, aunque usted tenga la inspección TLS prendida.
- La consulta filtra del lado de Cloudflare: SecureAI pide solo el tráfico de la categoría Artificial Intelligence o de los dominios de su catálogo de IA. El resto de la navegación no sale de Cloudflare.
- Las cifras son las estimaciones de Cloudflare, que muestrea el tráfico. Con poco volumen, un dominio consultado pocas veces puede no aparecer. Con Logpush llega cada registro.
- Cloudflare publica las analíticas con algunos minutos de demora. Una consulta suele aparecer en SecureAI entre 15 y 45 minutos después.
1. Crear el token de API
En el dashboard de Cloudflare: My Profile → API Tokens → Create Token → Custom token.
En Account Resources elija solo su cuenta. Copie también el Account ID (página de inicio de la cuenta →
menú de la cuenta → Copy account ID).
2. Conectar en SecureAI
En Integraciones, filtro Network / SWG, abra Cloudflare Zero Trust y pegue el Account ID y el token. Al tocar Connect, SecureAI prueba que el token lee Zero Trust y las analíticas; si falla, no guarda nada y le dice qué falta. Desde ahí SecureAI consulta Gateway cada 30 minutos, y lo que encuentra aparece en Fuentes de red. Para no esperar la primera vuelta, toque Sync now en Fuentes de red: lee los últimos 30 días en segundo plano.3. Prender el bloqueo
En Fuentes de red → Respuesta y auto-bloqueo → Bloqueo por Cloudflare Gateway. Antes de prenderlo, la consola le pide confirmar esto: Prenderlo pide MFA reciente y queda en el Activity Log con su usuario.Qué crea SecureAI en su cuenta
Las encuentra en Traffic controls → Firewall policies y en Reusable components → Lists (Cloudflare muestra
el tipo Domain como “Hostnames”):
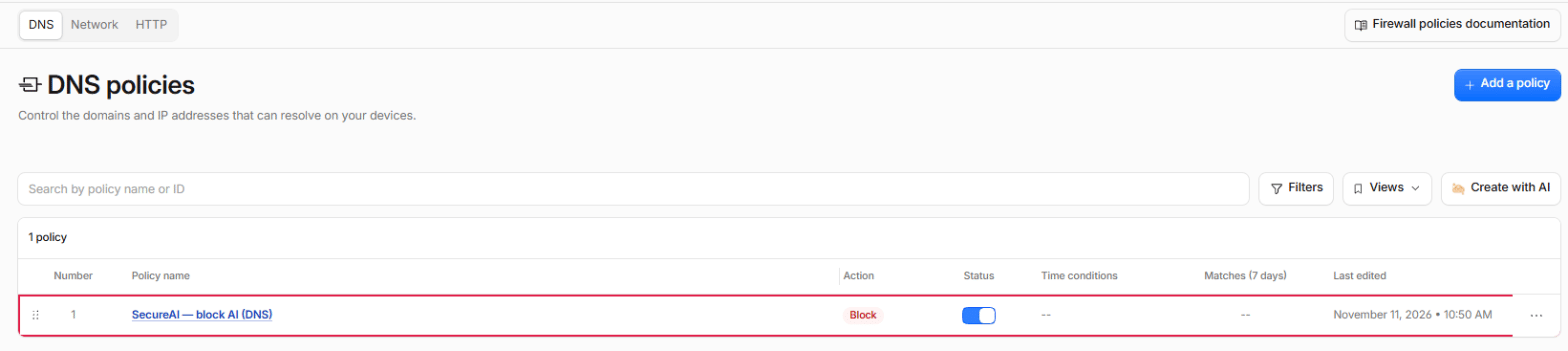
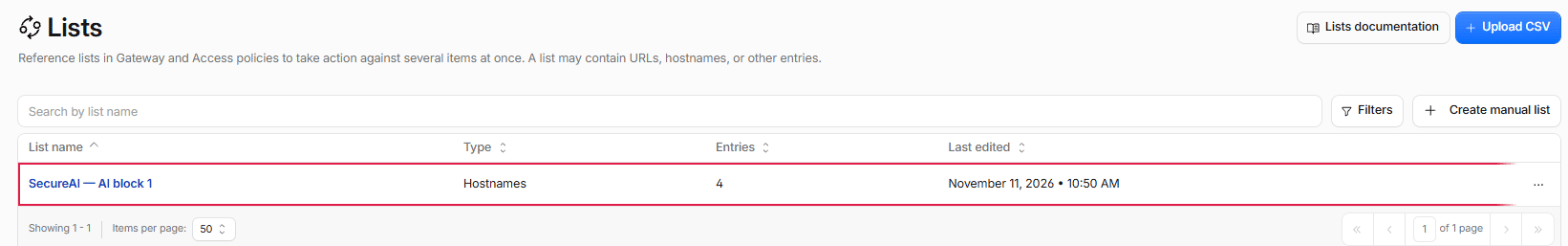
openai.com bloquea también
api.openai.com.
La lista sale de los proveedores que usted marca como prohibidos (Fuentes de red → AI governance), los
sitios bloqueados de la extensión y los bloqueos temporales activos, menos los sitios aprobados.
Comprobar que bloquea
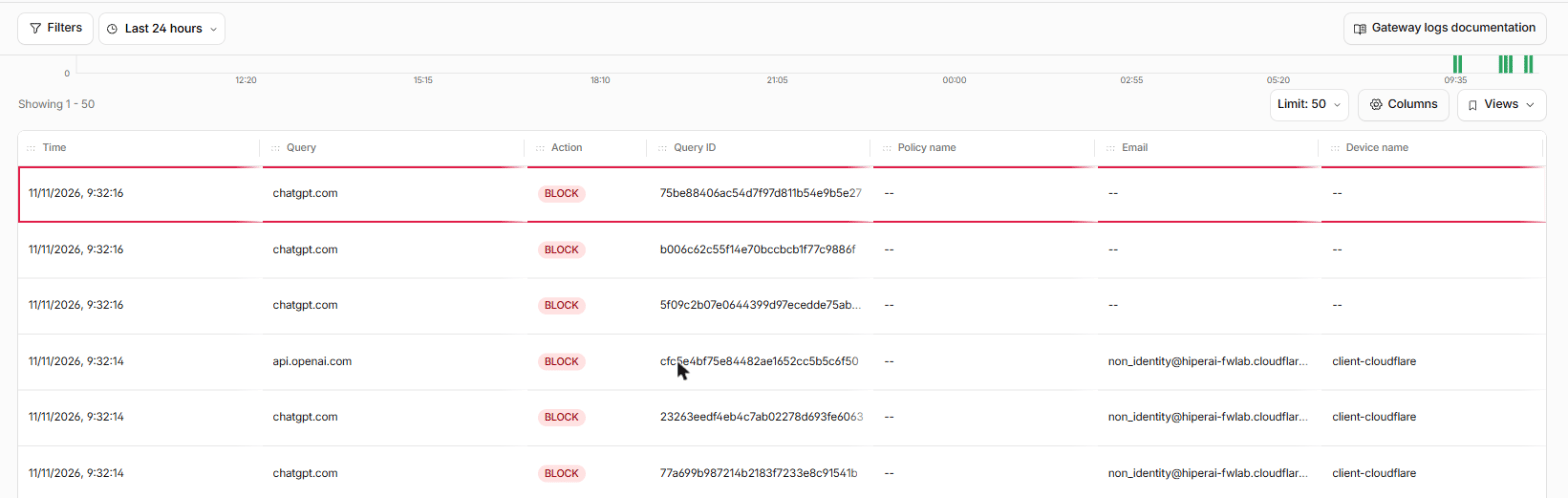
En Insights & Logs → Logs → DNS query logs, las consultas a un proveedor prohibido aparecen con acción Block y Gateway responde0.0.0.0. En SecureAI, la fuente muestra esas consultas como bloqueadas en el
siguiente sync.
Cómo se mantiene
- SecureAI sincroniza cada 5 minutos, y en el momento en que usted prohíbe o permite un proveedor, o crea o libera un bloqueo temporal.
- Si nada cambió, no escribe en Cloudflare. En cada vuelta igual lee sus listas y sus reglas, y repara en esa vuelta
una regla
SecureAI —deshabilitada o borrada, o una entrada que alguien sacó a mano. Una vez por día compara además entrada por entrada. - Si la lista pasa el tope de entradas de su plan, SecureAI la parte en varias listas que cubren las mismas reglas.
- Cloudflare admite 100 listas por cuenta. Cuando la cuenta usa 80 o más (contando las suyas), SecureAI avisa al administrador.
Si algo falla
- Si SecureAI no puede armar la lista de bloqueo, no escribe nada y Cloudflare sigue con la lista anterior.
- Si Cloudflare rechaza un cambio a mitad del sync, SecureAI corta ahí y reintenta en el siguiente. Primero agrega lo nuevo y al final saca lo que sobra, así que nunca deja una lista vacía en el medio.
- El último error queda a la vista en la tarjeta de bloqueo.
El orden de las reglas
Cloudflare exige una precedencia distinta para cada regla de la cuenta. SecureAI pone las suyas en el primer lugar libre delante de sus reglas del mismo tipo. Si no hay lugar libre, las pone al final y la consola le avisa que sus reglas corren antes. Puede moverlas a mano: SecureAI respeta el lugar que les dé.Pausar sin desbloquear
El interruptor general de enforcement de SecureAI congela la cuenta: SecureAI deja de escribir en Cloudflare, y las listas y reglas quedan como están, bloqueando lo que ya bloqueaban. Un cambio de política hecho mientras tanto llega a Cloudflare cuando vuelve a prender el interruptor.Apagar el bloqueo
Apagar deshabilita las tres reglas, así que desbloquea todo lo que SecureAI bloqueaba por Cloudflare. Pide confirmación y MFA reciente, y queda en el Activity Log. Las listas quedan en la cuenta: volver a prenderlo es un solo sync. SecureAI no deja desconectar la integración con el bloqueo prendido: las reglas seguirían bloqueando sin nadie que las mantenga. Para sacar a SecureAI de la cuenta por completo: apague el bloqueo, desconecte la integración, borre las tres reglasSecureAI — block AI, después las listas SecureAI — AI block (Cloudflare no deja borrar una lista que una regla usa) y revoque el
token.
A quién alcanza un bloqueo
A todo lo que pasa por Gateway: los dispositivos con WARP y las redes que usan sus ubicaciones DNS. Las reglas no distinguen usuarios ni IPs. Un bloqueo temporal que un analista crea desde una fuente bloquea esos dominios para toda la organización hasta que vence.Logpush
Con Logpush, Cloudflare le manda a SecureAI cada registro en lugar de las analíticas: llega también el usuario en DNS, y llega en minutos. En beta, el equipo de SecureAI acompaña la configuración.- En su tenant se crea una fuente de ingesta con el conector Cloudflare Zero Trust (Logpush). Guarde la URL y el token, que SecureAI muestra una sola vez.
-
En Cloudflare, cree un job de Logpush por dataset (
gateway_dns,gateway_http,gateway_network) con destino HTTP:Con estasoutput_options: -
No incluya el campo
URLen el job: SecureAI no lo usa.