

Google Drive — Add from Drive
Com esta integração, seus usuários anexam arquivos do Google Drive (Meu Drive, Compartilhados comigo e drives compartilhados) diretamente pelo chat, com a opção Add from Drive do botão de anexar. A configuração é self-serve: um administrador da sua organização cria um cliente OAuth e uma API key no seu próprio projeto do Google Cloud e os informa em Admin → Integrations → Files. Não é preciso abrir um chamado nem esperar pela Hiper AI: a opção aparece no chat assim que você salva a configuração. Tempo estimado: 10 minutos.Como funciona
- O usuário clica em Attach → Add from Drive. Na primeira vez, o Google pede que ele faça login com a própria conta e autorize o SecureAI.
- Abre-se o seletor oficial do Google Drive (Google Picker). O usuário escolhe um ou mais arquivos.
- O navegador do usuário baixa somente os arquivos escolhidos, com o token do próprio usuário, e os anexa à mensagem. Os documentos do Google são exportados para o Office (Docs →
.docx, Sheets →.xlsx, Slides →.pptx; os demais, para PDF). - O arquivo segue o caminho de qualquer anexo: passa pelo DLP e pelas políticas da sua organização antes de chegar a um modelo.
O SecureAI nunca vê todo o seu Drive. Usa-se o escopo
drive.file: o SecureAI só pode ler os arquivos que cada usuário escolhe no seletor, e nada mais. Não há conta de serviço, nem delegação em todo o domínio, nem leitura em segundo plano: um usuário só pode anexar o que já consegue abrir no Drive.Pré-requisitos
- Um projeto do Google Cloud dentro da organização do seu Google Workspace, e permissões para ativar APIs, configurar o Google Auth Platform e criar credenciais nele (por exemplo, o papel de Proprietário ou Editor do projeto).
- Acesso de administrador ao SecureAI, com permissão de Administrator na seção Integrations.
- Um plano do SecureAI que inclua Attach from Drive / SharePoint. Sem ele, você pode deixar a configuração pronta, mas os usuários não verão a opção.
Etapa 1: Copiar os endereços do SecureAI
- Faça login no SecureAI como administrador.
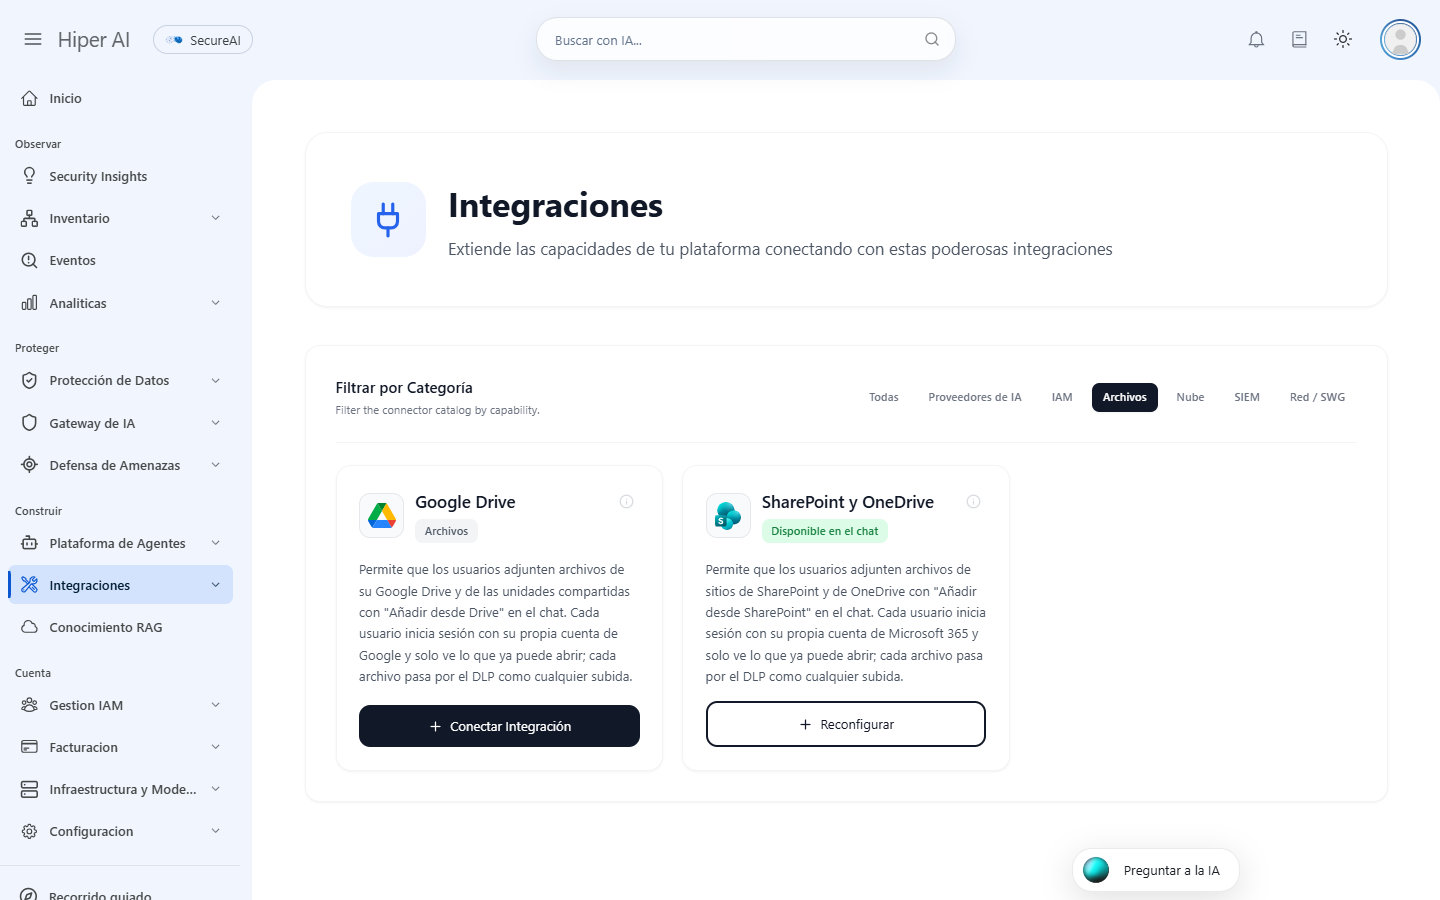
- Vá a Admin → Integrations e filtre pela categoria Files.
- No cartão Google Drive, clique em Connect integration.
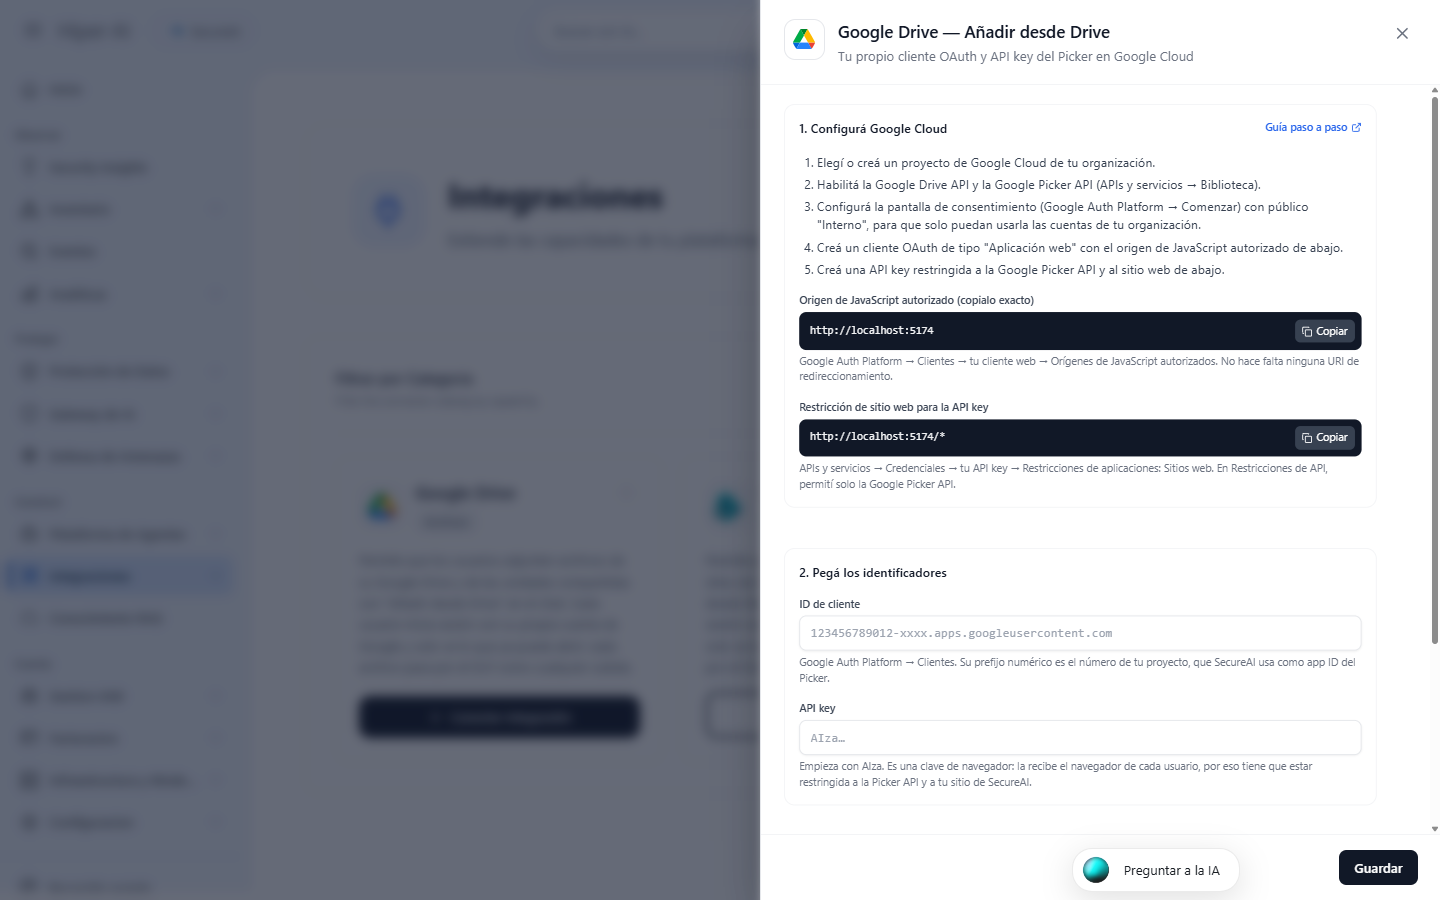
- Na seção 1. Set up Google Cloud você encontrará os dois valores de que precisa no Google Cloud, cada um com seu botão Copy:
- Authorized JavaScript origin: o endereço da sua instância, por exemplo
https://<sua-empresa>.hiperai.ai. - Website restriction for the API key: o mesmo endereço terminado em
/*.
- Authorized JavaScript origin: o endereço da sua instância, por exemplo
https:// e sem / no final na origem.
Etapa 2: Escolher o projeto e ativar as APIs
- Abra o console do Google Cloud e, no seletor de projetos da barra superior, escolha um projeto da sua organização (ou crie um novo, por exemplo
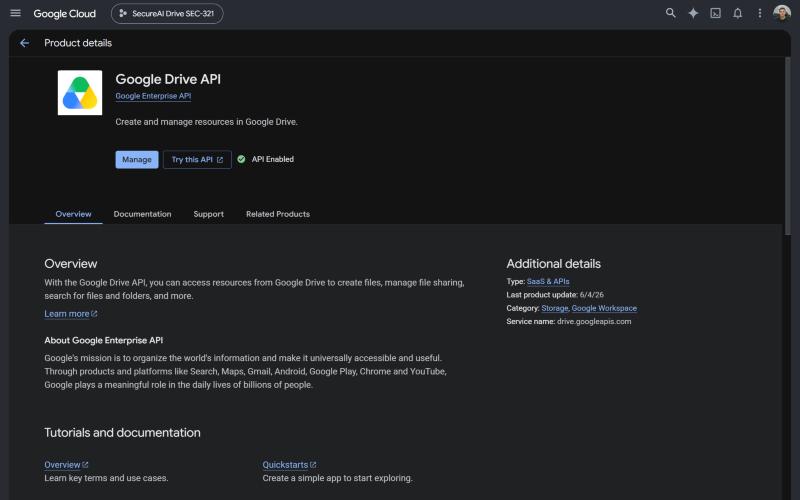
SecureAI Drive). - Vá a APIs e serviços → Biblioteca (APIs & Services → Library), procure Google Drive API e clique em Ativar (Enable).
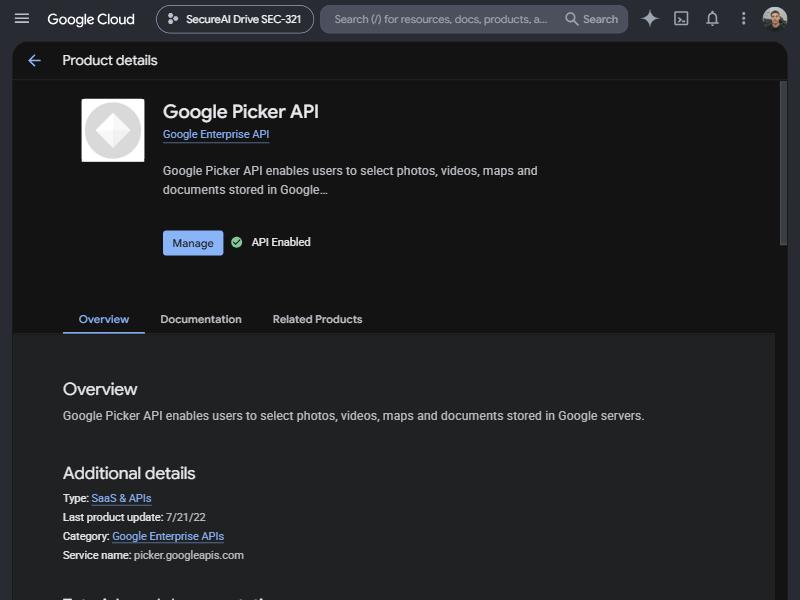
- Repita com a Google Picker API.
Etapa 3: Configurar a tela de consentimento
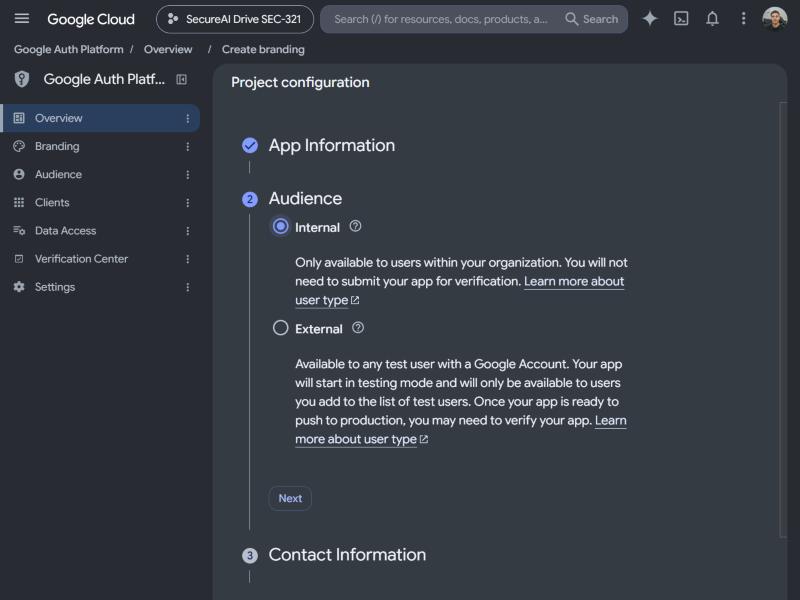
- Vá a Google Auth Platform (menu APIs e serviços → Tela de permissão OAuth, ou “OAuth consent screen”). Se o projeto ainda não a tiver configurada, clique em Começar (Get started).
- Preencha Nome do app (App name; por exemplo
SecureAI) e o E-mail de suporte do usuário (User support email). - Em Público-alvo (Audience), escolha Interno (Internal): somente as contas da sua organização do Google Workspace poderão autorizar o app, e o Google não exige verificação.
- Preencha o e-mail de contato, aceite a política de dados do usuário e clique em Criar (Create).
drive.file, um escopo não sensível.
Etapa 4: Criar o cliente OAuth
- Em Google Auth Platform → Clientes (Clients), clique em Criar cliente (Create client).
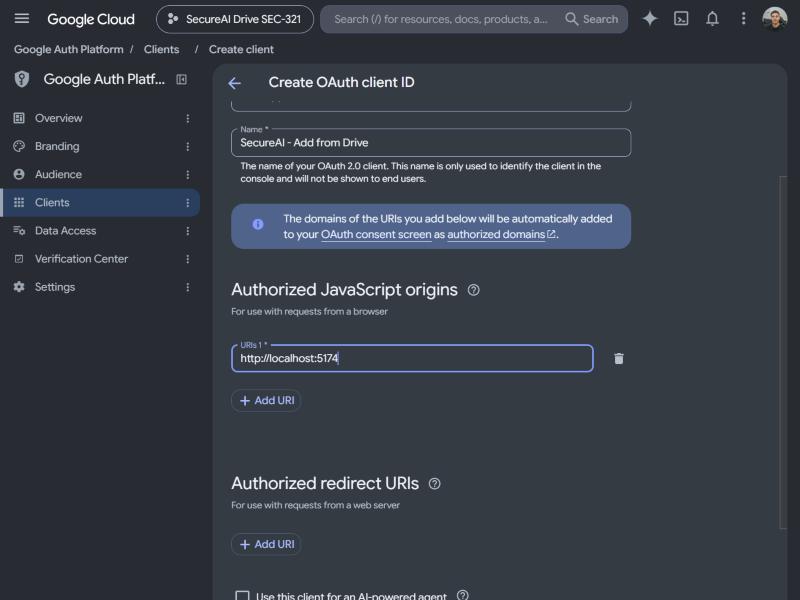
- Em Tipo de aplicativo (Application type), escolha Aplicativo da Web (Web application) e dê um nome a ele (por exemplo
SecureAI — Add from Drive). - Em Origens JavaScript autorizadas (Authorized JavaScript origins), clique em Adicionar URI (Add URI) e cole a Authorized JavaScript origin que você copiou na etapa 1.
- Deixe vazios os URIs de redirecionamento autorizados (Authorized redirect URIs): o seletor não os usa.
- Clique em Criar.
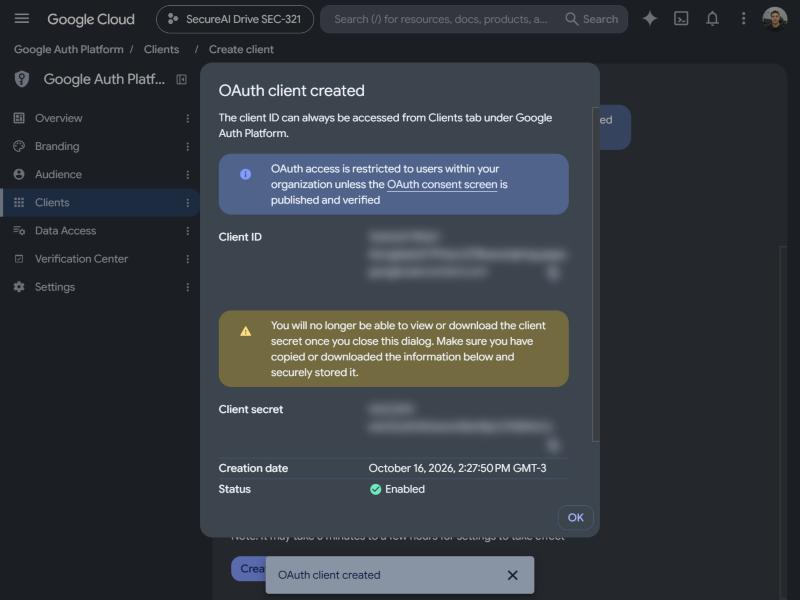
- Copie o ID do cliente (Client ID; ele termina em
.apps.googleusercontent.com). Este cliente não precisa de segredo: não o copie nem o informe em lugar nenhum.
Se a sua organização já usa um cliente web do Google para o login com Google Workspace no SecureAI, você pode reutilizá-lo: adicione a origem JavaScript a esse mesmo cliente.
Etapa 5: Criar e restringir a API key
- Vá a APIs e serviços → Credenciais (Credentials) e clique em Criar credenciais → Chave de API (Create credentials → API key).
- Abra a chave recém-criada (Editar chave de API, ou “Edit API key”):
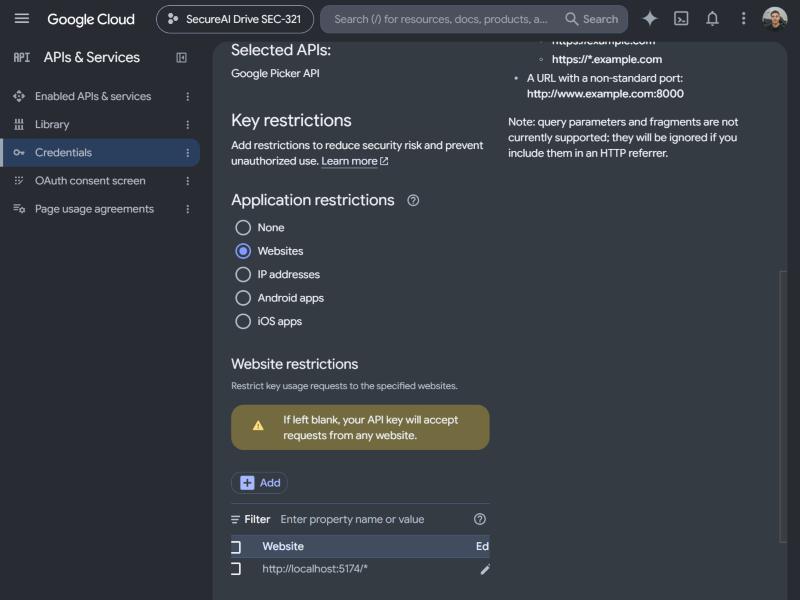
- Em Restrições de aplicativos (Application restrictions), escolha Sites (Websites) e adicione a Website restriction que você copiou na etapa 1 (o endereço terminado em
/*). - Em Restrições de API (API restrictions), escolha Restringir chave (Restrict key) e marque somente Google Picker API.
- Em Restrições de aplicativos (Application restrictions), escolha Sites (Websites) e adicione a Website restriction que você copiou na etapa 1 (o endereço terminado em
- Clique em Salvar (Save) e copie a chave (começa com
AIza).
Etapa 6: Informar, testar e ativar no SecureAI
- Volte ao painel lateral do Google Drive no SecureAI.
- Em 2. Paste the identifiers, cole o Client ID e a API key.
- Em 3. Test it:
- Test connection verifica, a partir dos servidores do SecureAI, se a API key é válida, se aceita requisições da sua instância e se pertence ao mesmo projeto que o cliente OAuth.
- Try signing in abre a mesma janela do Google que seus usuários verão: faça login com a sua conta. O SecureAI confirma que a origem está autorizada e que a Google Drive API responde.
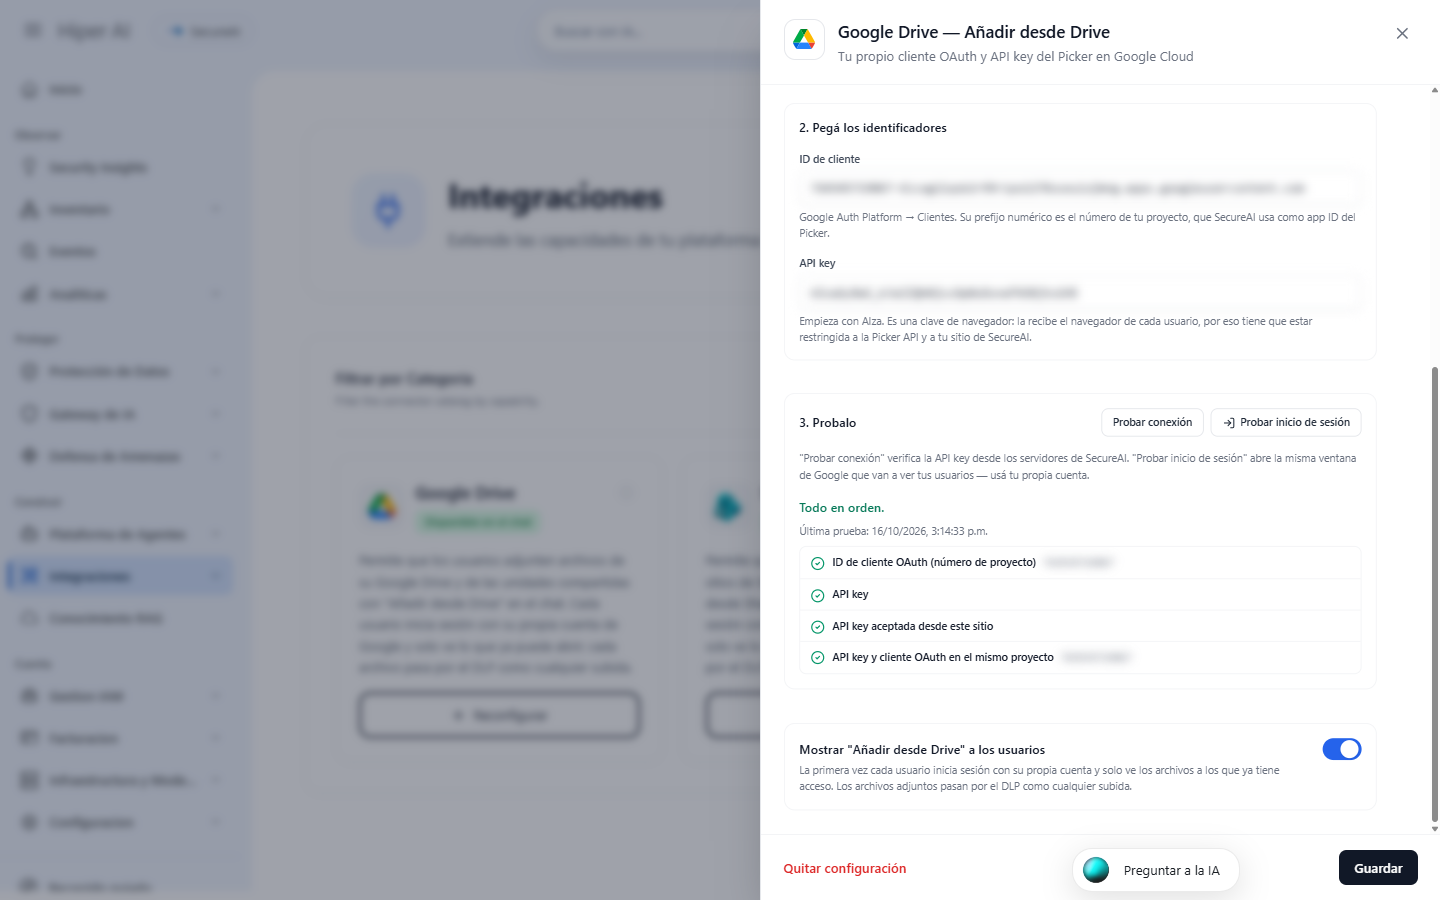
- Em 4., deixe ativada a opção Show “Add from Drive” to users e clique em Save.
Etapa 7: Como os usuários utilizam
- No chat, o usuário clica no botão de anexar e escolhe Add from Drive.
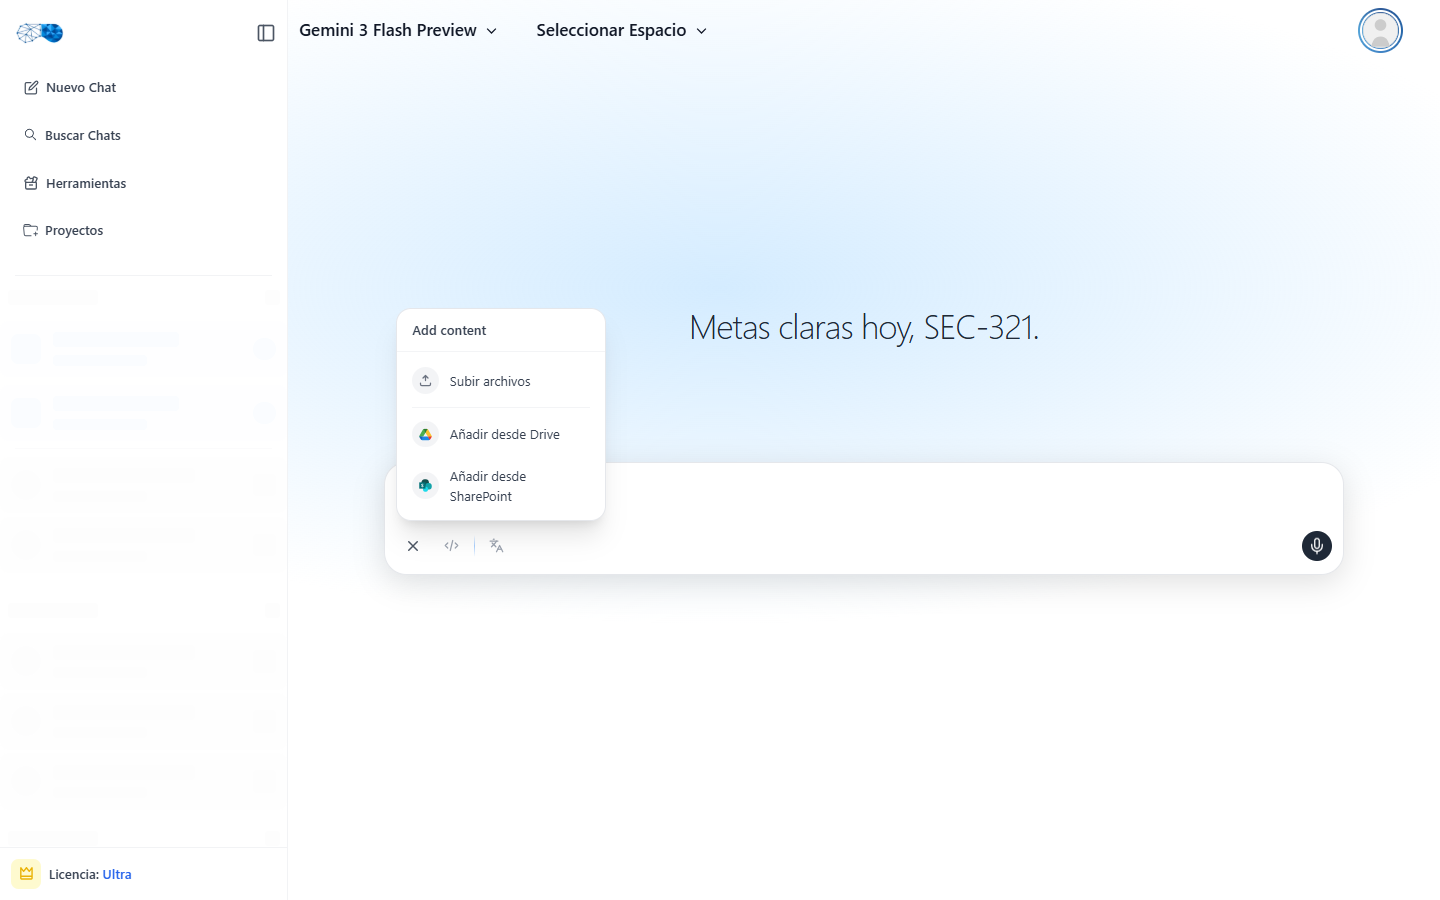
- Na primeira vez, o Google pede que ele escolha sua conta e autorize o SecureAI a ver os arquivos que ele escolher.
- Abre-se o seletor do Google Drive, com as abas Meu Drive, drives compartilhados e imagens. O usuário escolhe um ou mais arquivos e clica em Select.
- Os arquivos aparecem anexados à mensagem, com o ícone do Google Drive.
Solução de problemas
Perguntas frequentes
Funciona com drives compartilhados? Sim. O seletor tem uma aba para drives compartilhados; o usuário vê os drives dos quais é membro. Que permissões cada usuário concede ao SecureAI? Somentedrive.file: acesso aos arquivos que o usuário escolheu no seletor. O SecureAI não pode listar, pesquisar nem ler nenhum outro arquivo do seu Drive.
Como desativo? Desative Show “Add from Drive” to users e salve, ou clique em Remove configuration. Para cortar também o acesso já concedido pelos usuários, exclua o cliente OAuth no Google Cloud.
A Hiper AI já havia configurado o Drive para mim. Preciso fazer algo? Não. Enquanto você não salvar uma configuração própria, o cartão mostra Configured by Hiper AI e tudo continua funcionando igual. Se você salvar a sua, ela substitui a anterior.
E a “conta de serviço do Google Drive” da versão anterior? Ela não é mais usada: cada download é feito com o token do próprio usuário, o que é mais seguro, porque um usuário nunca pode anexar um arquivo que não consegue abrir.