

Integração genérica SIEM (HTTP/Webhook)
Visão geral
A integração genérica SIEM (HTTP/Webhook) permite enviar logs de segurança SecureAI para qualquer endpoint HTTP personalizado. Isso é perfeito para integração com sistemas SIEM que não possuem suporte nativo, ferramentas de segurança personalizadas ou qualquer sistema de registro baseado em HTTP.Casos de uso
- Sistemas SIEM personalizados: envie logs para suas ferramentas internas de monitoramento de segurança
- Plataformas de segurança de terceiros: integração com ferramentas de segurança que aceitam webhooks
- Painéis personalizados: crie sua própria visualização de eventos de segurança
- Teste e desenvolvimento: use serviços de teste de webhook para verificar a entrega de logs
- Sistemas legados: conecte-se a ferramentas de segurança mais antigas que suportam apenas endpoints HTTP
Etapas de configuração
1. Obtenha um endpoint de teste
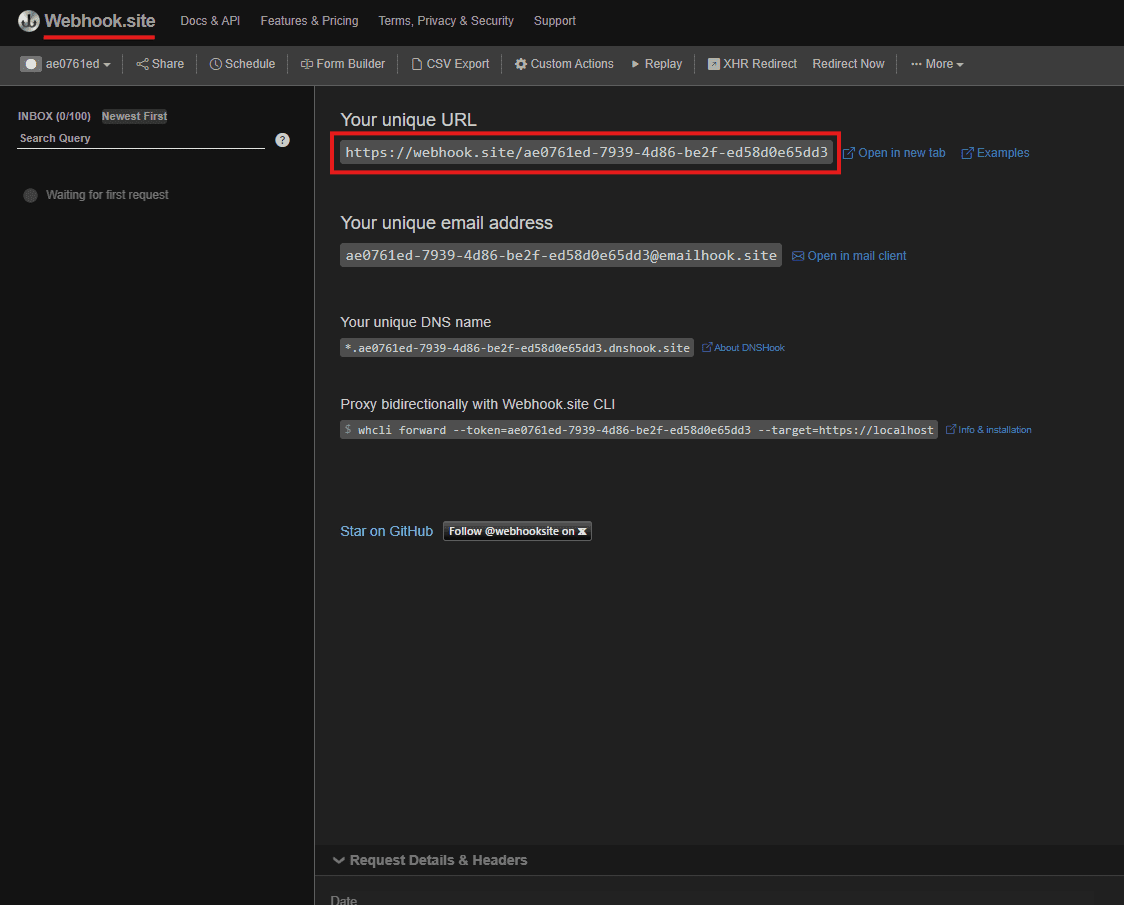
Para fins de teste, recomendamos usar webhook.site:- Visite https://webhook.site
- Copie seu URL exclusivo (por exemplo,
https://webhook.site/ae0761ed-7939-4d86-be2f-ed58d0e65dd3) - Mantenha esta página aberta para monitorar webhooks recebidos
2. Configure a integração
- Navegue até Integrações no painel de administração do SecureAI
- Encontre “Generic SIEM (HTTP/Webhook)” na categoria SIEM
- Clique em “Conectar Integração”
3. Preencha a configuração
Configurações básicas
- Nome da integração:
Test Generic SIEM(ou qualquer nome descritivo) - URL do terminal:
https://webhook.site/ae0761ed-7939-4d86-be2f-ed58d0e65dd3 - Método HTTP:
POST(recomendado para a maioria das plataformas SIEM) - Cabeçalhos HTTP:
{"Content-Type": "application/json"}
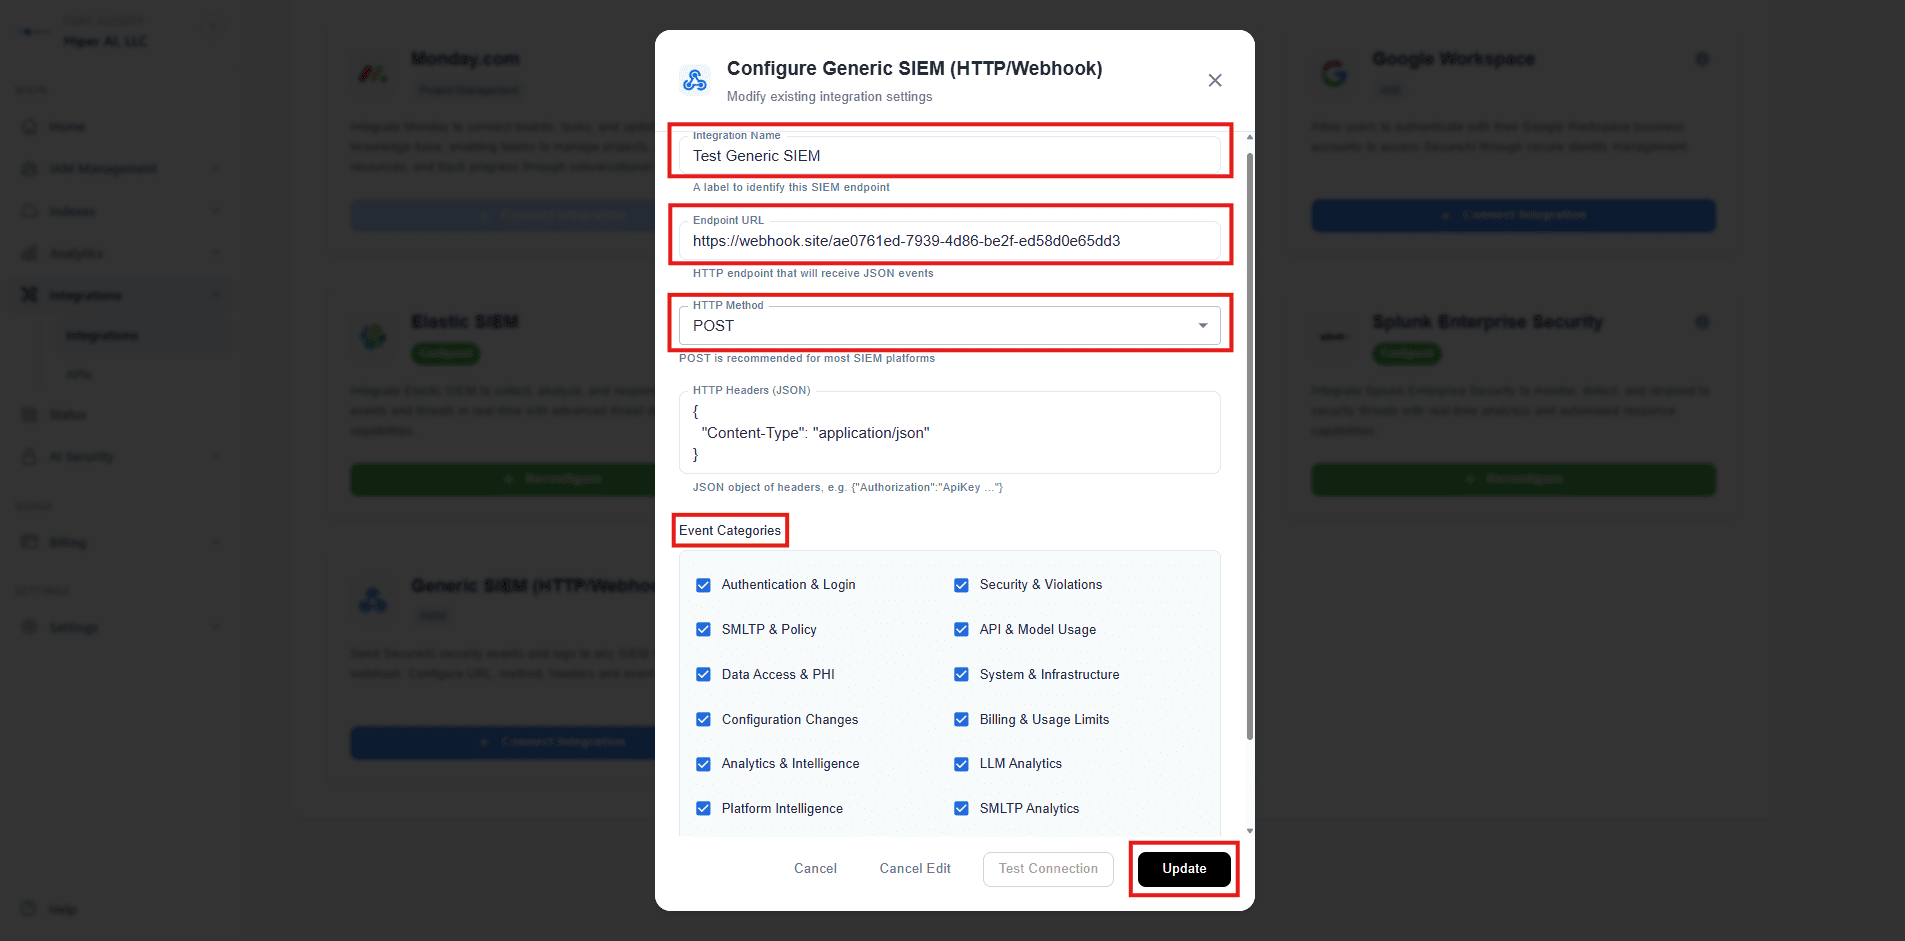
Categorias de eventos
Selecione quais tipos de eventos serão encaminhados: ✅ Recomendado para teste:- Autenticação e login
- API e uso de modelo
- Acesso a dados e PHI
- SMLTP e políticas
- Limites de faturamento e uso
- Análise
- Segurança e violações
- Sistema e Infraestrutura
- Mudanças de configuração
4. Teste a conexão
- Clique em “Testar conexão” para verificar a conectividade
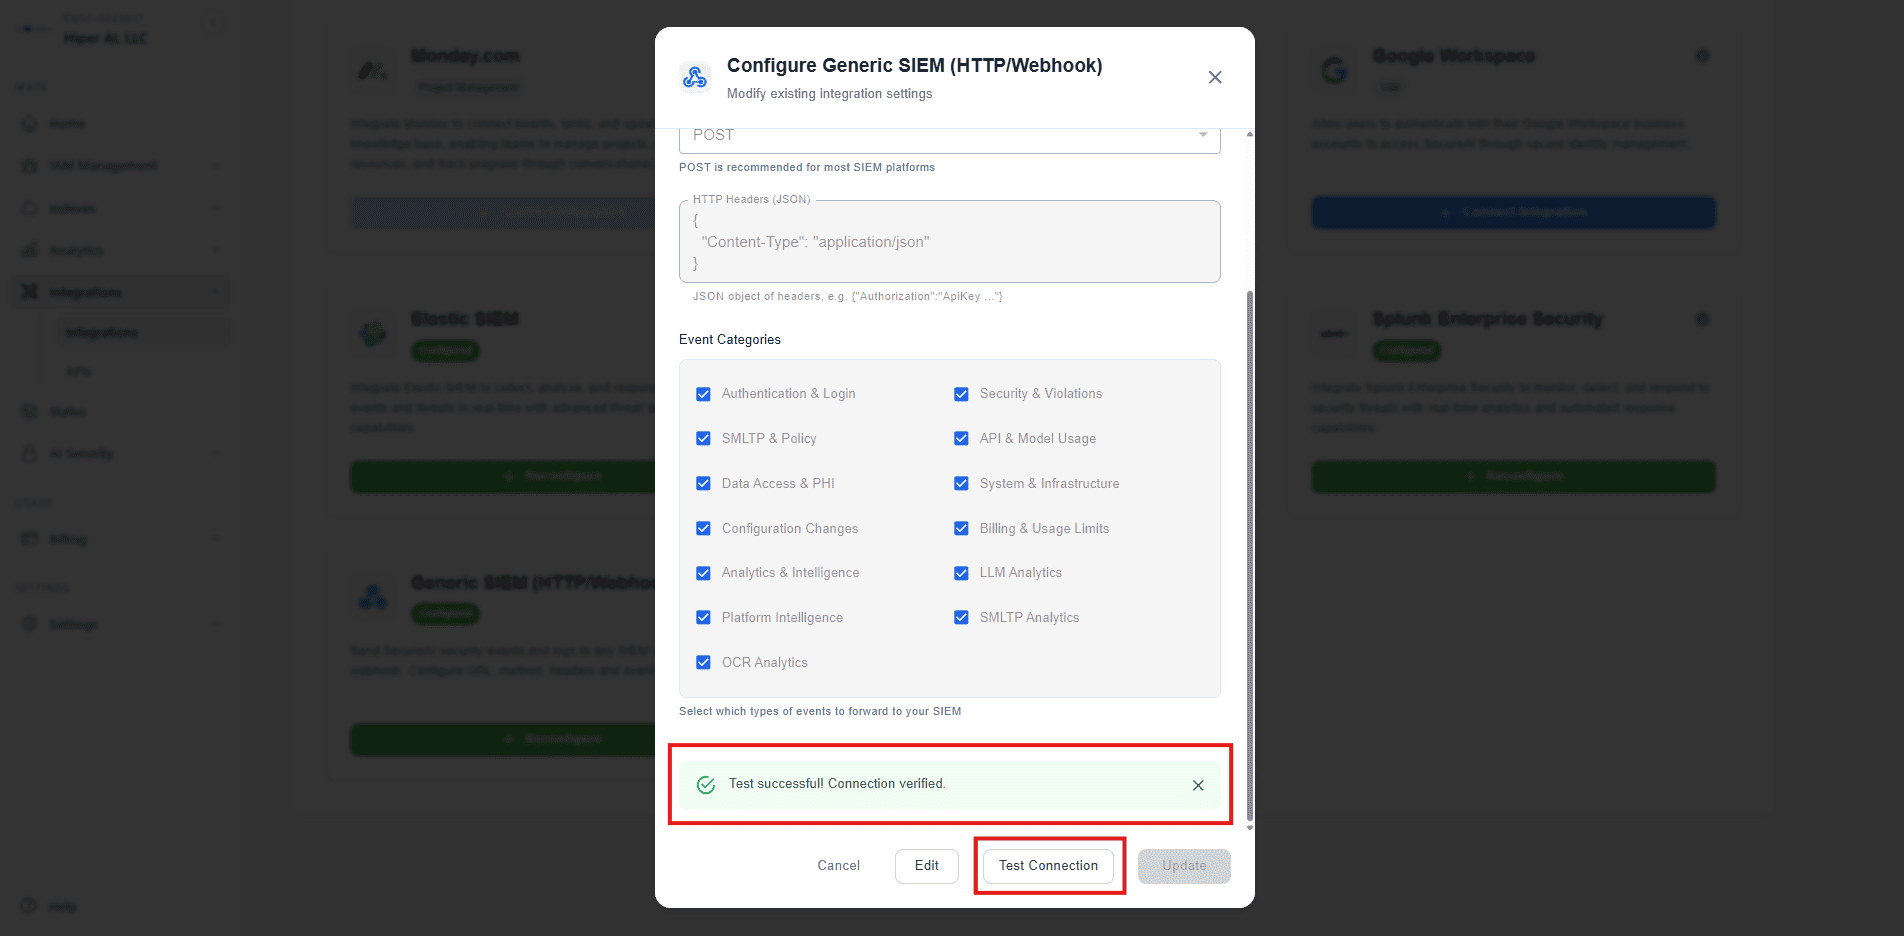
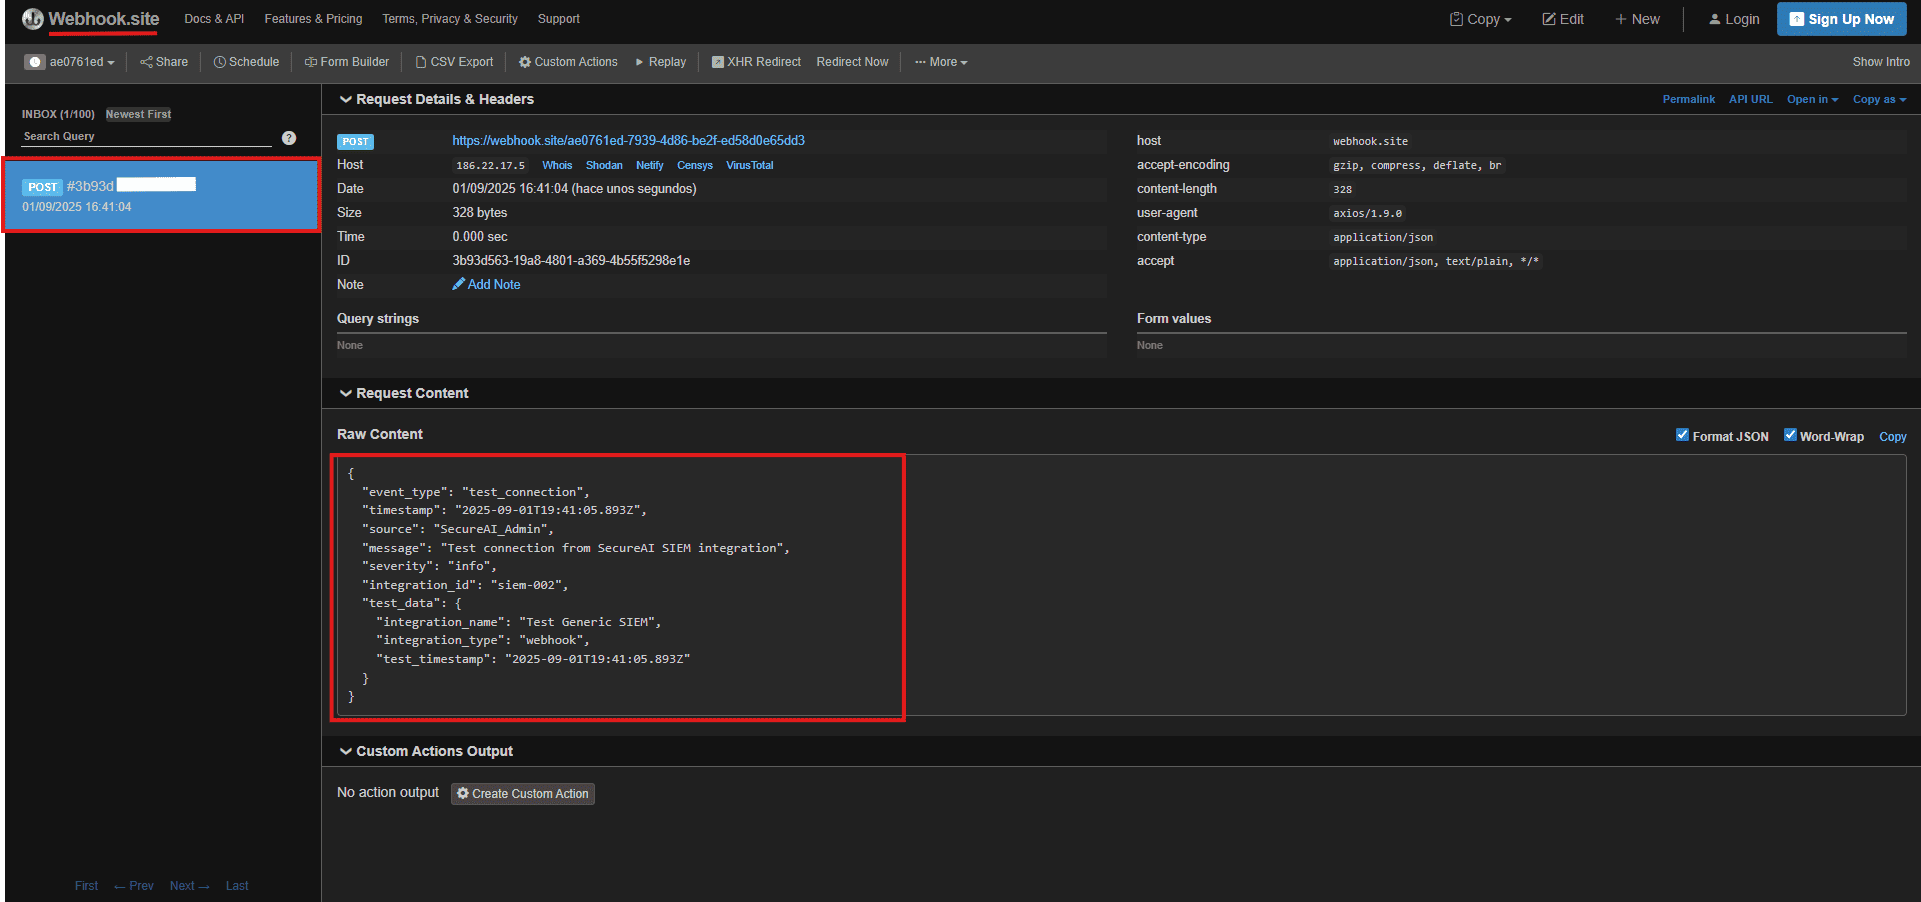
- Verifique webhook.site - você deverá ver uma solicitação de teste
- Verifique se a resposta mostra sucesso
5. Salvar e monitorar
- Clique em “Conectar” para salvar a configuração
- Execute ações em seu sistema SecureAI (login, chamadas de API, etc.)
- Monitore webhook.site para ver logs em tempo real
Configuração avançada
Cabeçalhos personalizados
Você pode adicionar cabeçalhos personalizados para autenticação ou requisitos específicos:Quando usar SIEM personalizado
A integração personalizada SIEM é particularmente útil nestes cenários:- Sem sistema SIEM: se você não usa nenhuma plataforma SIEM, isso fornece uma maneira simples de começar a coletar logs de segurança
- Destinos de dados adicionais: envie dados para vários locais simultaneamente (por exemplo, seu SIEM principal + um sistema de backup)
- Ferramentas personalizadas: integre-se a ferramentas de segurança especializadas, data centers ou painéis personalizados
- Plataformas de comunicação: envie alertas para canais do Teams, Slack ou outras ferramentas de colaboração
- Sistemas legados: conecte-se a ferramentas de segurança mais antigas que suportam apenas endpoints HTTP
- Teste e desenvolvimento: use serviços de teste de webhook para verificar a entrega de logs antes da implantação em produção
Solução de problemas
Problemas comuns
- Tempo limite de conexão: verifique se o endpoint está acessível e respondendo
- Erros de autenticação: verifique as chaves de API e os cabeçalhos de autenticação
- Problemas de SSL/TLS: Garanta a validação adequada do certificado para endpoints HTTPS
Monitoramento
- Verifique o status da integração no painel de administração do SecureAI
- Monitore as taxas de sucesso de entrega de webhook
- Revise as tentativas malsucedidas de webhook nos logs
- Verifique a disponibilidade do endpoint e os tempos de resposta
Considerações de segurança
- Somente HTTPS: sempre use endpoints HTTPS na produção
- Autenticação: implemente a autenticação adequada para seus endpoints de webhook
- Limite de taxa: configure limites de taxa apropriados em seus endpoints
- Retenção de logs: implemente políticas adequadas de retenção de logs para conformidade
- Controle de acesso: restrinja o acesso aos endpoints do webhook apenas a sistemas autorizados
Melhores práticas
- Comece aos poucos: comece com categorias de eventos essenciais e expanda gradualmente
- Teste Completamente: Use webhook.site ou serviços semelhantes para testes iniciais
- Monitore o desempenho: observe atrasos ou falhas na entrega do webhook
- Configuração do documento: mantenha registros detalhados da configuração do seu webhook
- Revisão regular: revise e atualize periodicamente as configurações do webhook
- Planos de backup: tenha métodos de registro alternativos caso os webhooks falhem