

Google Drive — Add from Drive
Mit dieser Integration hängen Ihre Benutzer Dateien aus Google Drive (Meine Ablage, Mit mir geteilt und freigegebene Ablagen) direkt im Chat an, über die Option Add from Drive der Schaltfläche zum Anhängen. Die Einrichtung erfolgt per Self-Service: Ein Administrator Ihrer Organisation erstellt einen OAuth-Client und einen API-Schlüssel in Ihrem eigenen Google-Cloud-Projekt und trägt sie unter Admin → Integrations → Files ein. Es ist weder ein Ticket noch eine Wartezeit auf Hiper AI nötig: Die Option erscheint im Chat, sobald Sie die Konfiguration speichern. Geschätzte Dauer: 10 Minuten.So funktioniert es
- Der Benutzer klickt auf Attach → Add from Drive. Beim ersten Mal fordert Google ihn auf, sich mit seinem eigenen Konto anzumelden und SecureAI zu autorisieren.
- Die offizielle Google-Drive-Auswahl (Google Picker) wird geöffnet. Der Benutzer wählt eine oder mehrere Dateien aus.
- Der Browser des Benutzers lädt nur die ausgewählten Dateien mit dem Token des Benutzers herunter und hängt sie an die Nachricht an. Google-Dokumente werden in Office-Formate exportiert (Docs →
.docx, Sheets →.xlsx, Slides →.pptx; alle übrigen als PDF). - Die Datei durchläuft denselben Weg wie jeder Anhang: Sie durchläuft die DLP und die Richtlinien Ihrer Organisation, bevor sie ein Modell erreicht.
SecureAI sieht nie Ihr gesamtes Drive. Es wird der Bereich
drive.file verwendet: SecureAI kann nur die Dateien lesen, die jeder Benutzer in der Auswahl auswählt, und sonst nichts. Es gibt kein Dienstkonto, keine domänenweite Delegierung und kein Lesen im Hintergrund: Ein Benutzer kann nur anhängen, was er in Drive bereits öffnen kann.Voraussetzungen
- Ein Google-Cloud-Projekt innerhalb der Organisation Ihres Google Workspace sowie Berechtigungen, darin APIs zu aktivieren, die Google Auth Platform zu konfigurieren und Anmeldedaten zu erstellen (zum Beispiel die Rolle Inhaber oder Bearbeiter des Projekts).
- Administratorzugriff auf SecureAI mit der Berechtigung Administrator für den Bereich Integrations.
- Ein SecureAI-Tarif, der Attach from Drive / SharePoint enthält. Ohne ihn können Sie die Konfiguration vorbereiten, aber die Benutzer sehen die Option nicht.
Schritt 1: Adressen aus SecureAI kopieren
- Melden Sie sich als Administrator bei SecureAI an.
- Wechseln Sie zu Admin → Integrations und filtern Sie nach der Kategorie Files.
- Klicken Sie auf der Karte Google Drive auf Connect integration.
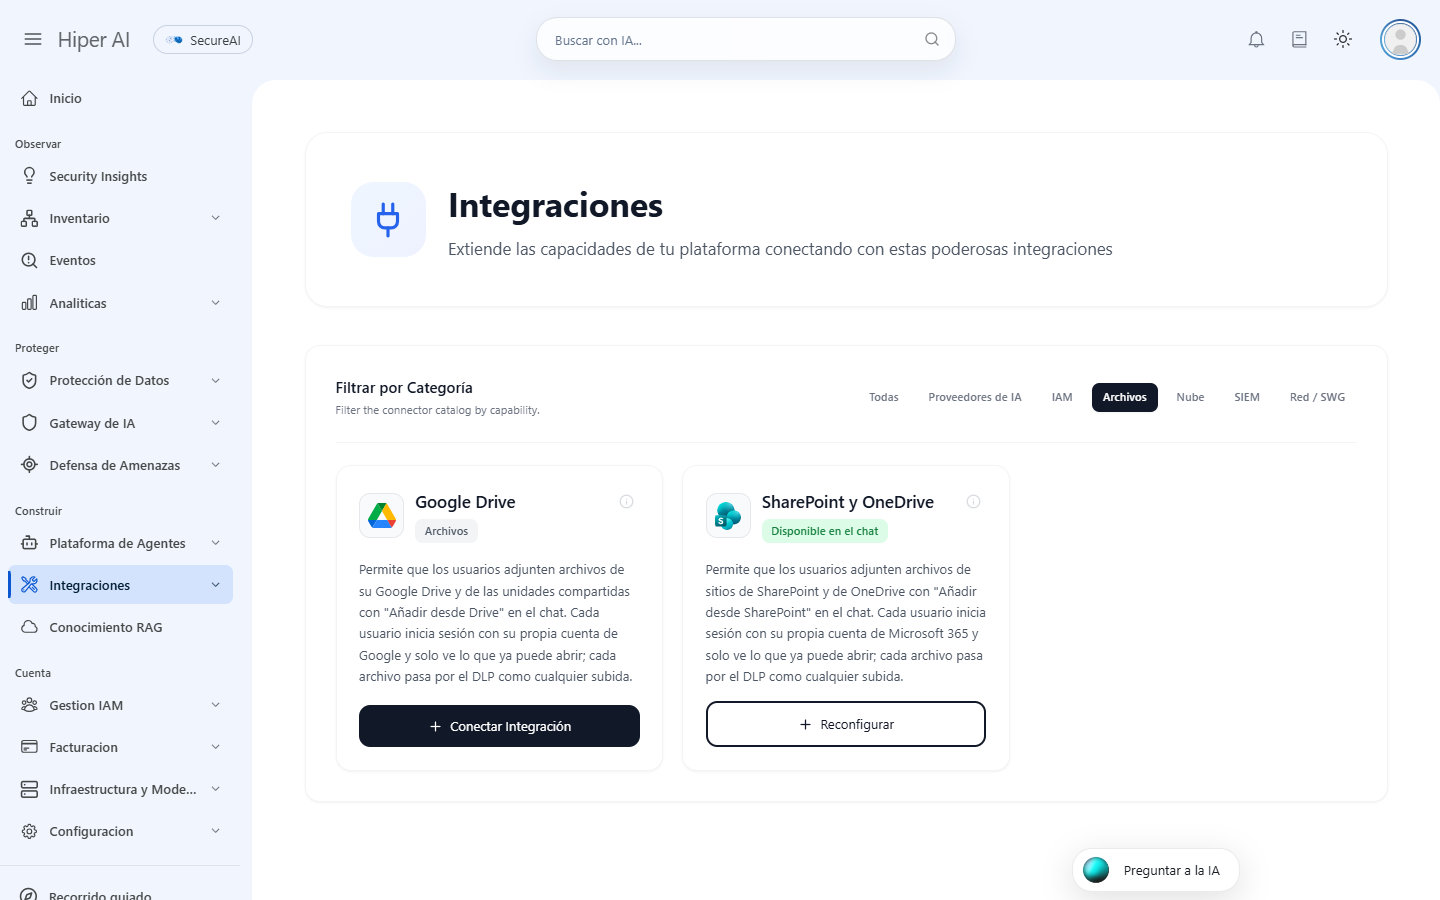
- Im Abschnitt 1. Set up Google Cloud finden Sie die beiden Werte, die Sie in Google Cloud benötigen, jeweils mit einer Schaltfläche Copy:
- Authorized JavaScript origin: die Adresse Ihrer Instanz, zum Beispiel
https://<ihr-unternehmen>.hiperai.ai. - Website restriction for the API key: dieselbe Adresse, mit
/*am Ende.
- Authorized JavaScript origin: die Adresse Ihrer Instanz, zum Beispiel
https:// und ohne abschließendes / bei der Origin.
Schritt 2: Projekt auswählen und APIs aktivieren
- Öffnen Sie die Google-Cloud-Konsole und wählen Sie in der Projektauswahl in der oberen Leiste ein Projekt Ihrer Organisation aus (oder erstellen Sie ein neues, zum Beispiel
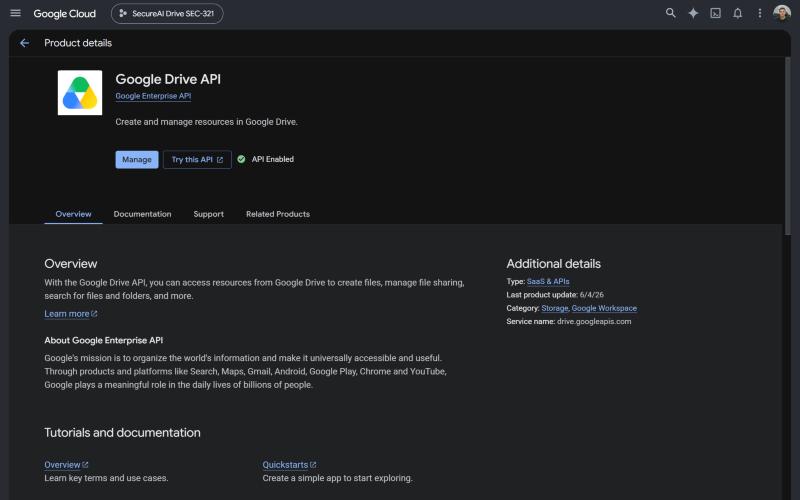
SecureAI Drive). - Wechseln Sie zu APIs und Dienste → Bibliothek (APIs & Services → Library), suchen Sie nach Google Drive API und klicken Sie auf Aktivieren (Enable).
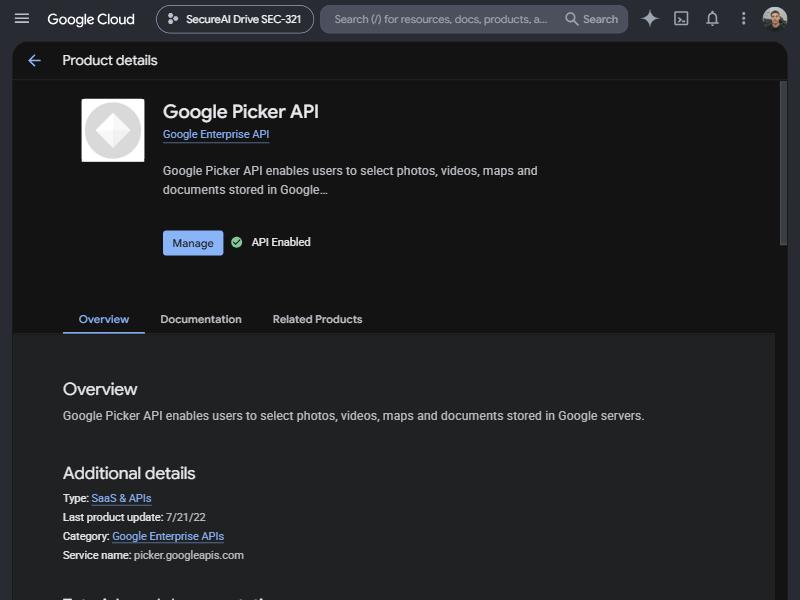
- Wiederholen Sie den Vorgang für die Google Picker API.
Schritt 3: Zustimmungsbildschirm konfigurieren
- Wechseln Sie zu Google Auth Platform (Menü APIs und Dienste → OAuth-Zustimmungsbildschirm, englisch „OAuth consent screen”). Wenn das Projekt sie noch nicht konfiguriert hat, klicken Sie auf Jetzt starten (Get started).
- Füllen Sie App-Name (App name; zum Beispiel
SecureAI) und Support-E-Mail-Adresse für Nutzer (User support email) aus. - Wählen Sie unter Zielgruppe (Audience) die Option Intern (Internal): Nur Konten Ihrer Google-Workspace-Organisation können die App autorisieren, und Google verlangt keine Verifizierung.
- Geben Sie die Kontakt-E-Mail-Adresse an, akzeptieren Sie die Richtlinie zu Nutzerdaten und klicken Sie auf Erstellen (Create).
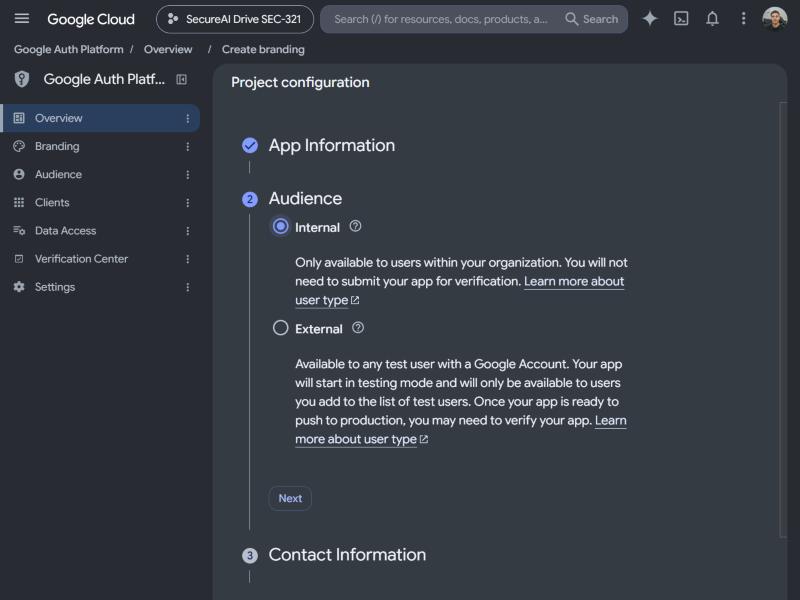
drive.file an, einen nicht sensiblen Bereich.
Schritt 4: OAuth-Client erstellen
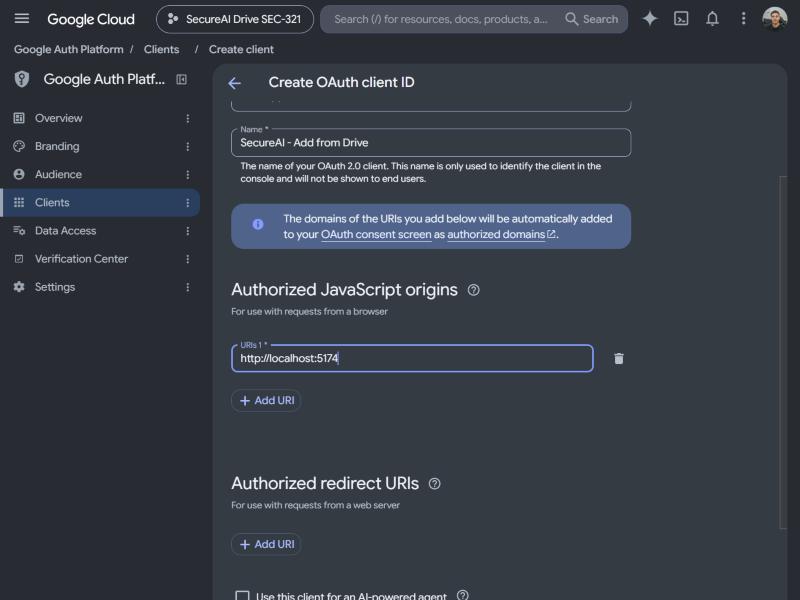
- Klicken Sie unter Google Auth Platform → Clients auf Client erstellen (Create client).
- Wählen Sie unter Anwendungstyp (Application type) die Option Webanwendung (Web application) und geben Sie einen Namen ein (zum Beispiel
SecureAI — Add from Drive). - Klicken Sie unter Autorisierte JavaScript-Quellen (Authorized JavaScript origins) auf URI hinzufügen (Add URI) und fügen Sie die Authorized JavaScript origin ein, die Sie in Schritt 1 kopiert haben.
- Lassen Sie die Autorisierten Weiterleitungs-URIs (Authorized redirect URIs) leer: Die Auswahl verwendet sie nicht.
- Klicken Sie auf Erstellen.
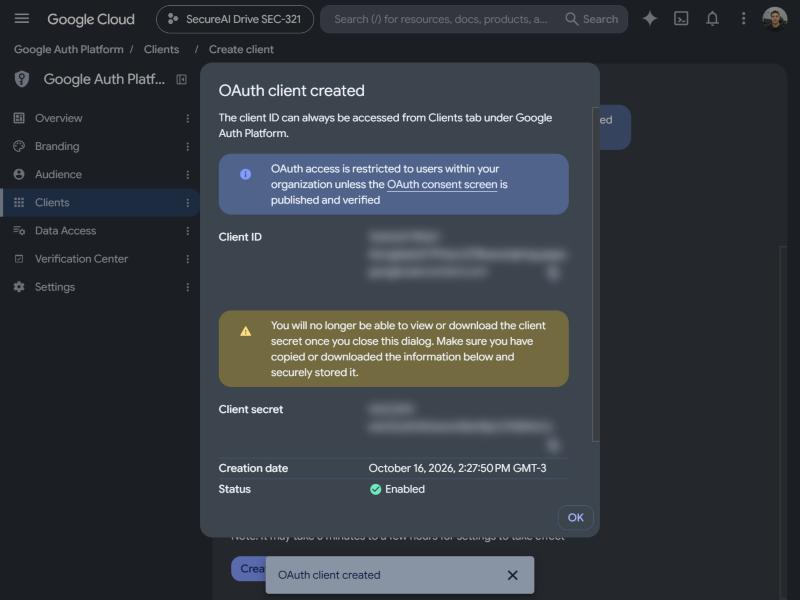
- Kopieren Sie die Client-ID (Client ID; sie endet auf
.apps.googleusercontent.com). Dieser Client benötigt kein Secret: Kopieren Sie es nicht und tragen Sie es nirgends ein.
Wenn Ihre Organisation in SecureAI bereits einen Google-Web-Client für die Anmeldung mit Google Workspace verwendet, können Sie ihn wiederverwenden: Fügen Sie die JavaScript-Origin zu demselben Client hinzu.
Schritt 5: API-Schlüssel erstellen und einschränken
- Wechseln Sie zu APIs und Dienste → Anmeldedaten (Credentials) und klicken Sie auf Anmeldedaten erstellen → API-Schlüssel (Create credentials → API key).
- Öffnen Sie den neu erstellten Schlüssel (API-Schlüssel bearbeiten, englisch „Edit API key”):
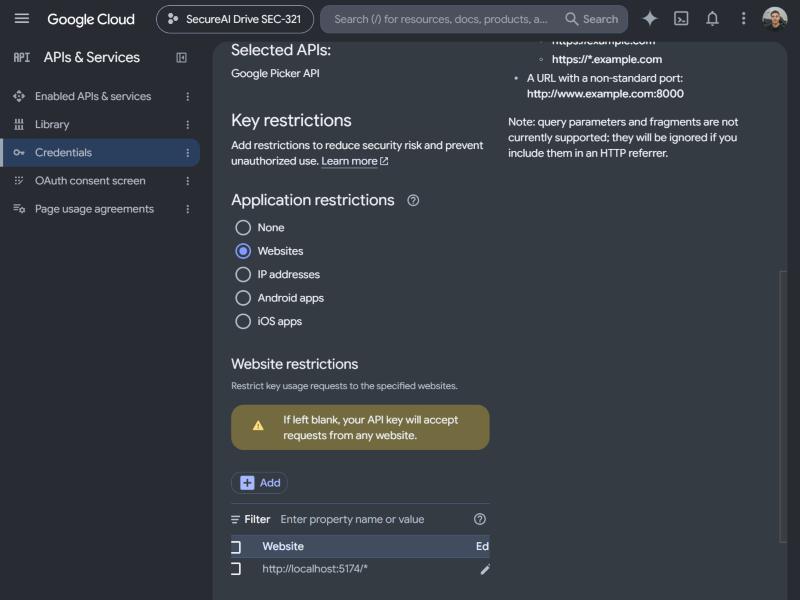
- Wählen Sie unter Anwendungsbeschränkungen (Application restrictions) die Option Websites und fügen Sie die Website restriction hinzu, die Sie in Schritt 1 kopiert haben (die Adresse mit
/*am Ende). - Wählen Sie unter API-Einschränkungen (API restrictions) die Option Schlüssel einschränken (Restrict key) und markieren Sie nur Google Picker API.
- Wählen Sie unter Anwendungsbeschränkungen (Application restrictions) die Option Websites und fügen Sie die Website restriction hinzu, die Sie in Schritt 1 kopiert haben (die Adresse mit
- Klicken Sie auf Speichern (Save) und kopieren Sie den Schlüssel (er beginnt mit
AIza).
Schritt 6: In SecureAI eintragen, testen und aktivieren
- Kehren Sie zum Seitenbereich Google Drive in SecureAI zurück.
- Fügen Sie unter 2. Paste the identifiers die Client ID und den API key ein.
- Unter 3. Test it:
- Test connection prüft von den SecureAI-Servern aus, dass der API-Schlüssel gültig ist, dass er Anfragen Ihrer Instanz akzeptiert und dass er zum selben Projekt wie der OAuth-Client gehört.
- Try signing in öffnet dasselbe Google-Fenster, das Ihre Benutzer sehen werden: Melden Sie sich mit Ihrem Konto an. SecureAI bestätigt, dass die Origin autorisiert ist und dass die Google Drive API antwortet.
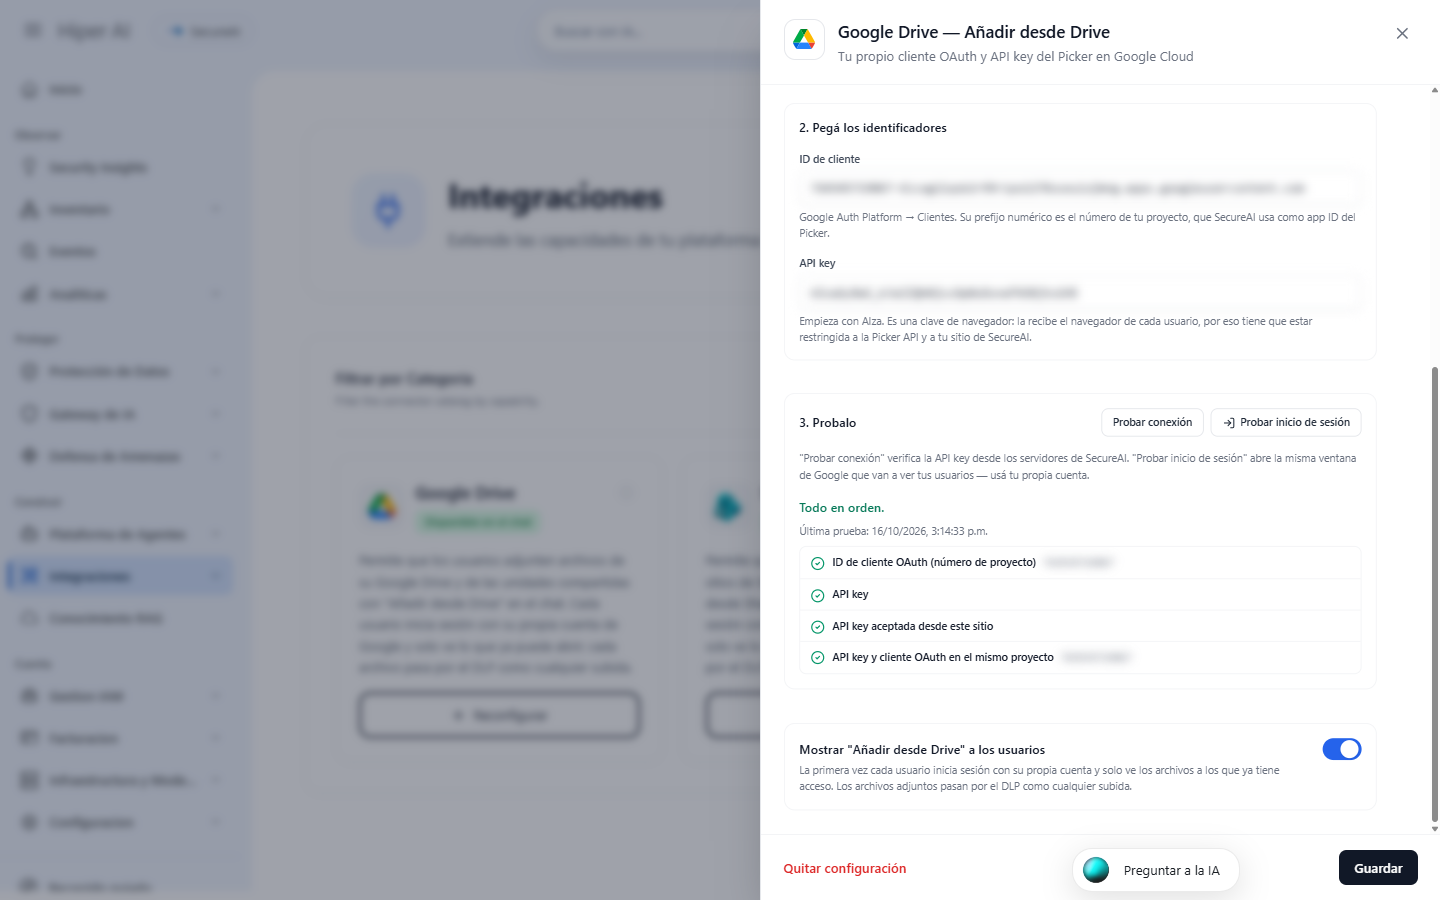
- Lassen Sie unter 4. die Option Show “Add from Drive” to users aktiviert und klicken Sie auf Save.
Schritt 7: So verwenden Ihre Benutzer es
- Im Chat klickt der Benutzer auf die Schaltfläche zum Anhängen und wählt Add from Drive.
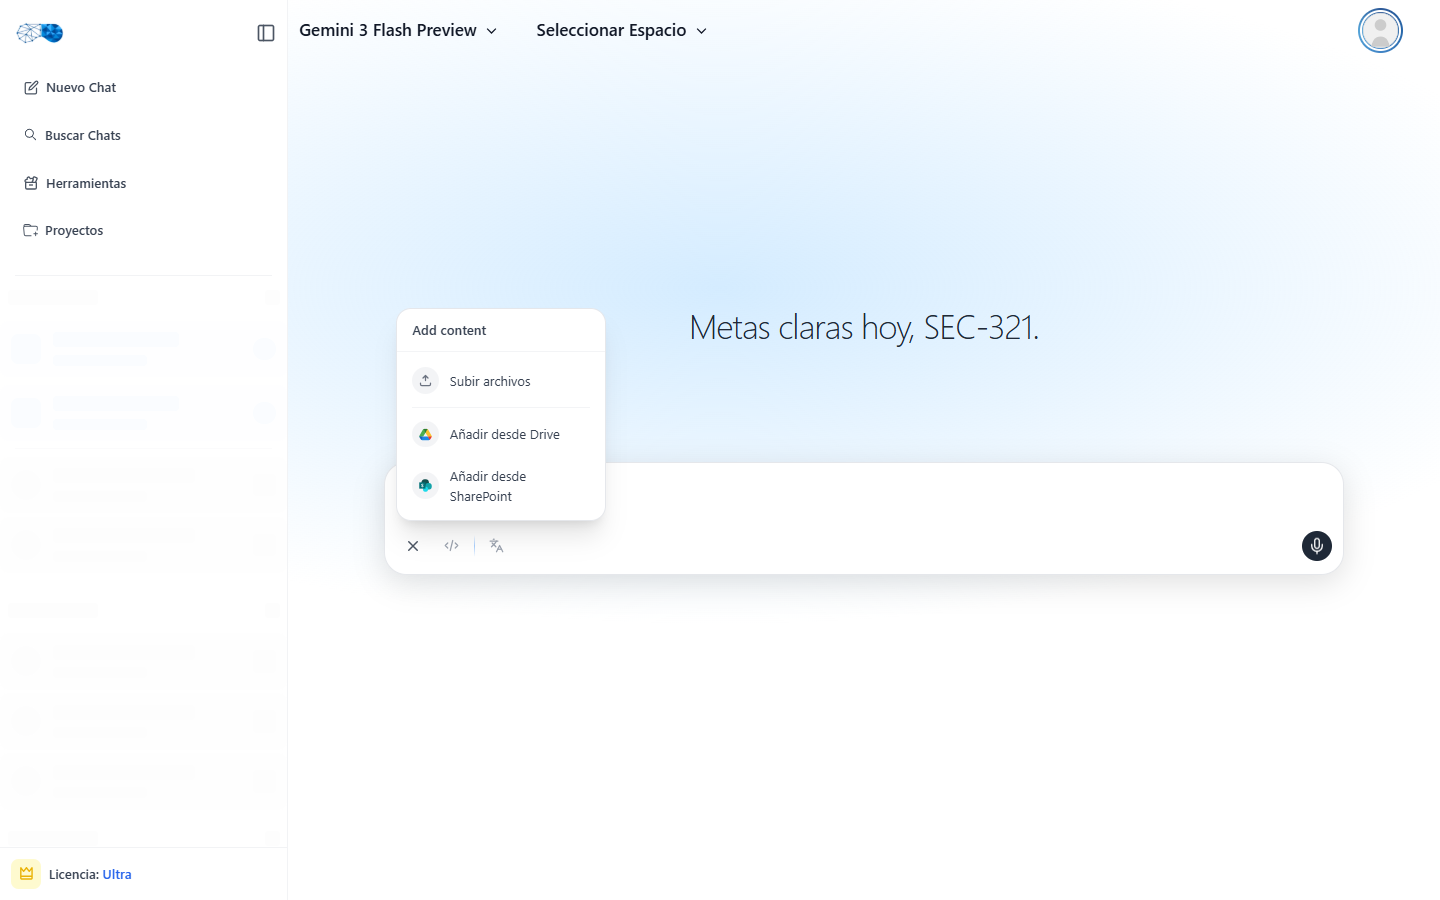
- Beim ersten Mal fordert Google ihn auf, sein Konto auszuwählen und SecureAI zu autorisieren, die von ihm ausgewählten Dateien zu sehen.
- Die Google-Drive-Auswahl wird geöffnet, mit den Tabs Meine Ablage, freigegebene Ablagen und Bilder. Der Benutzer wählt eine oder mehrere Dateien aus und klickt auf Select.
- Die Dateien erscheinen an die Nachricht angehängt, mit dem Google-Drive-Symbol.
Fehlerbehebung
Häufig gestellte Fragen
Funktioniert es mit freigegebenen Ablagen? Ja. Die Auswahl hat einen Tab für freigegebene Ablagen; der Benutzer sieht die Ablagen, in denen er Mitglied ist. Welche Berechtigungen erteilt jeder Benutzer SecureAI? Nurdrive.file: Zugriff auf die Dateien, die der Benutzer in der Auswahl ausgewählt hat. SecureAI kann keine anderen Dateien Ihres Drive auflisten, durchsuchen oder lesen.
Wie deaktiviere ich es? Deaktivieren Sie Show “Add from Drive” to users und speichern Sie, oder klicken Sie auf Remove configuration. Um auch den bereits von den Benutzern erteilten Zugriff zu beenden, löschen Sie den OAuth-Client in Google Cloud.
Hiper AI hatte Drive bereits für mich konfiguriert. Muss ich etwas tun? Nein. Solange Sie keine eigene Konfiguration speichern, zeigt die Karte Configured by Hiper AI an und alles funktioniert unverändert weiter. Wenn Sie Ihre eigene speichern, ersetzt sie diese.
Und das „Google-Drive-Dienstkonto” der Vorgängerversion? Es wird nicht mehr verwendet: Jeder Download erfolgt mit dem Token des Benutzers selbst, was sicherer ist, da ein Benutzer nie eine Datei anhängen kann, die er nicht öffnen kann.